

💡 站外导读:让 AI 智能体(Agent)彻底接管手机屏幕,替人类完成跨软件比价、外卖点单、机票退改与聊天打卡,被业界公认为个人智能终端进化的终局形态。然而,当大模型从“动嘴聊天”跨越到“动手操作”第三方独立 App 时,便不可避免地撞上了互联网巨头经营数十年的私域流量围墙与数据安全防线。2026 年 10 月中旬,随努比亚 NaviX Ultra 手机首发的豆包手机助手消费者版迎来了关键分水岭——其推出的《屏幕自动化操作声明协议》(SAEP)30 天公示期正式届满。伴随协议的生效,首批“明确拒绝操作应用清单”震撼曝光:阿里系、腾讯系等 151 款国民级主流应用赫然在列,全线拒绝交出屏幕接管权。这场由字节跳动率先挑起的移动端系统级 Agent 控制权暗战,彻底揭开了智能体与围墙花园殊死较量的冰山一角。
1. 什么是 SAEP 协议?手机端屏幕自动化的系统级实验
2026 年 9 月 14 日,字节跳动随豆包手机助手消费者版同步推出了业内首个针对移动端跨应用操作的公开规范——《屏幕自动化操作声明协议》(Screen Automation Execution Protocol,简称 SAEP)。
在传统的手机生态中,AI 助手往往受限于各应用孤立封闭的 API 接口,寸步难行。而豆包手机助手试图通过视觉理解大模型(VLM)结合底层系统级 Accessibility(无障碍)与图形渲染管线,直接在手机屏幕上模拟人类的“看、点、划、输”动作,实现跨应用无缝流转。
为解决未经允许操控第三方 App 的法务合规争议,字节设计了长达 30 天的 SAEP 公示期机制:
- 公示期内克制策略:仅针对系统自带应用、字节跳动自家产品矩阵(如抖音、今日头条、飞书),以及明确回复邮件同意接入的第三方应用执行屏幕代操作,其余 App 默认不操作。
- 公示期满后的激进演进:对既未明确回复、也未接入协议的中立应用,豆包助手将按照“系统风险评级由低到高逐步放开自动化操作”;但对提交明确声明拒绝的厂商,则绝对禁止操作并列入公开清单。
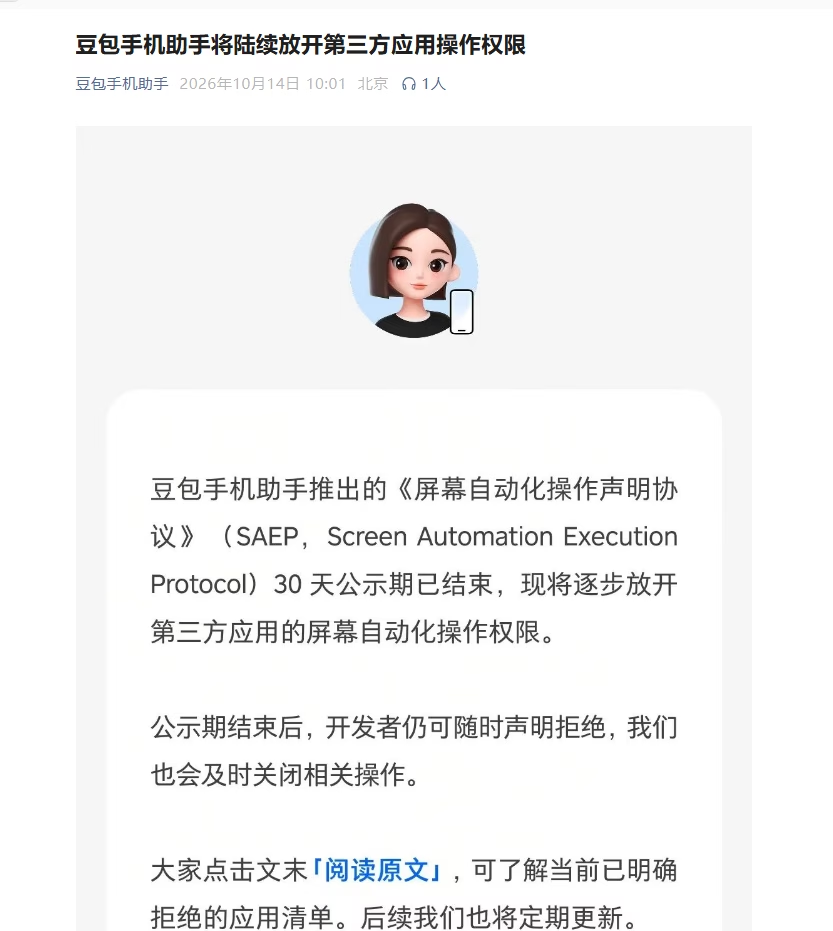
▲ 图 1:豆包手机助手《屏幕自动化操作声明协议》(SAEP)官方公示与机制说明
2. 151 款核心 App 联手拉黑:阿里腾讯全系筑起“数字防线”
然而,公示期的结束并未迎来第三方应用的主动拥抱,反而演变成了一场集体抵制。官方公布的首批拒绝操作应用清单显示,多达 151 款主流应用明确递交了拒绝接入声明:
| 阵营分类 | 代表性拒绝接入 App | 官方核心顾虑与抵制诉求 |
|---|---|---|
| 阿里系主力阵营 | 淘宝、天猫、支付宝、闲鱼、高德地图、钉钉、优酷等 | 交易支付风控体系受威胁、账号资金安全、商业消费行为数据防外溢 |
| 腾讯系核心生态 | 微信、QQ、腾讯会议、腾讯视频、王者荣耀、微信读书等 | 私密社交关系链安全、跨屏防外挂与作弊机制、防范自动化批量垃圾营销 |
| 金融与银行矩阵 | 主流国有大行手机银行、招商银行、各大券商 App | 金融强监管合规底线,严禁任何第三方进程拦截生物识别与交易凭据 |
| 其他垂类平台 | 主流长视频、二手交易平台、打车出行等 | 开屏广告曝光被跳过、流量入口被“去中心化”架空 |
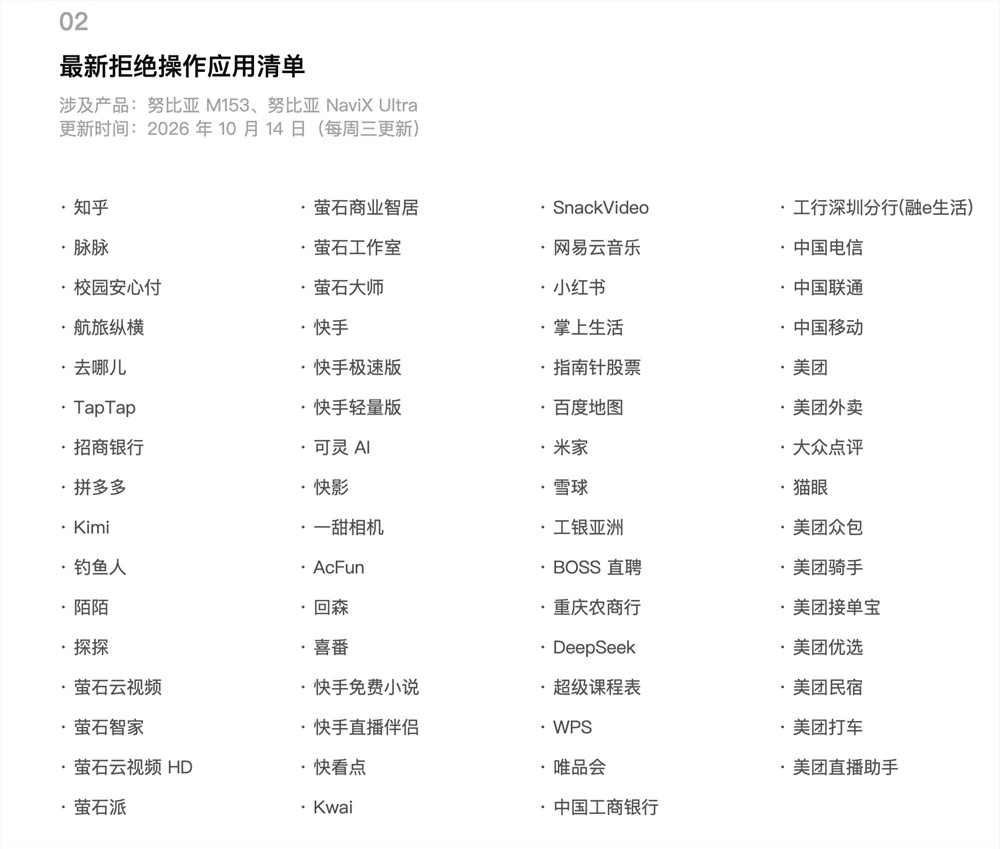
▲ 图 2:官方首批明确拒绝接入 SAEP 自动化操作清单明细
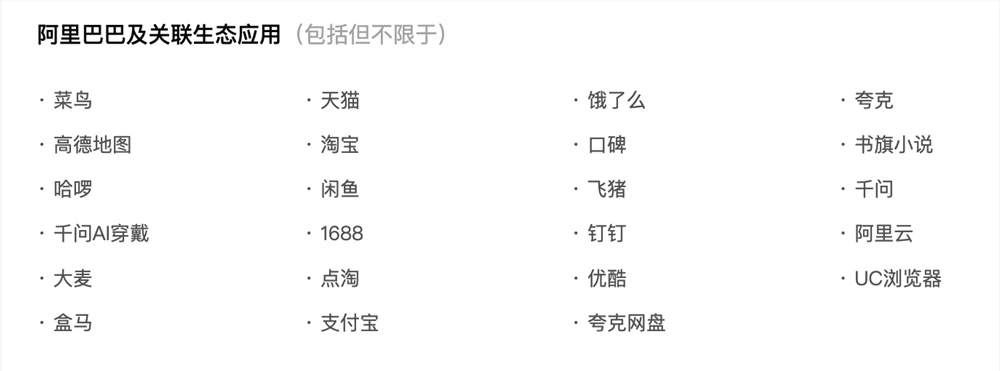
▲ 图 3:官方首批明确拒绝接入 SAEP 自动化操作清单明细
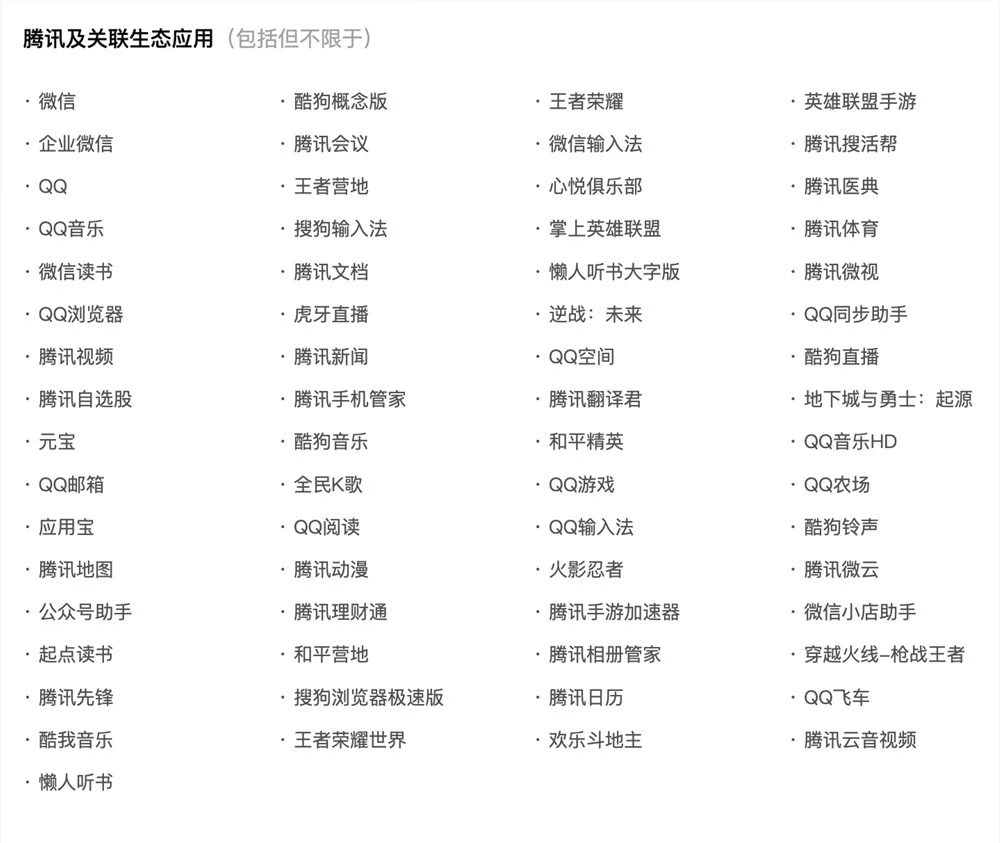
▲ 图 4:官方首批明确拒绝接入 SAEP 自动化操作清单明细
3. 围墙花园 vs 系统级 Agent:三大不可调和的底层死结
从技术哲学与商业逻辑深入剖析,第三方应用巨头坚决抵制手机端 Agent 跨屏接管,其背后隐藏着无法妥协的三大核心矛盾:
- 商业模式的“流量架空危机”:过去二十年移动互联网的商业模型建立在“用户打开 App -> 观看开屏与信息流广告 -> 在界面停留点击”的注意力经济之上。如果豆包手机助手帮用户“一句话搞定下单”甚至在后台静默操作,App 的展示广告、推荐流以及商户竞价排名将被瞬间击穿,应用厂商沦为无利润的纯后端数据执行管道。
- 风控与反作弊体系的“毁灭性打击”:黑灰产一直在利用自动化脚本进行刷单、黄牛抢购与薅羊毛。手机助手的自动化模拟点击,在底层特征上与黑产群控高度重叠。若对手机助手放开白名单,银行与电商平台的风控规则将彻底失效。
- 数据主权与隐私孤岛:大模型读取界面元素意味着每个界面上的个人聊天记录、账户余额、消费偏好都被实时 OCR 捕捉并上传至助手的推理服务器。没有任何一家巨头愿意将自身的核心商业机密与用户画像拱手让给竞争对手的大模型训练集群。
4. 手机端 AI 助手的未来:从“强行抓屏”走向标准化的“Intent 协议”
豆包 SAEP 协议遭遇 151 款国民级 App 联合抵制的残酷现实表明:依靠计算机视觉“爬取屏幕、模拟连击”的单边接管路线,注定走不通。
未来的手机端操作系统级智能体,唯有转向基于现代标准开放协议的互联机制:
- 类似 MCP(模型上下文协议)的受控鉴权通道:由工信部、中国信通院或行业联盟牵头,制定标准化、经过系统级硬件安全芯片(SE/TEE)加密的智能体调用规范,明确调用范围与最小必要权限。
- 显式授权与经济利益共享:AI 助手引导完成的每一笔跨应用交易,必须与源宿主 App 建立透明的佣金分润与风控握手,而非零和博弈式的掠夺。
📝 站长洞察 (Editor’s Insight)
SRE 与系统架构的本质是建立可控、幂等且安全的边界。豆包手机助手的 SAEP 协议是移动互联网向“智能体操作系统”演进的一次英勇试水,但 151 款 App 的集体拒绝也深刻证明了一个冷酷的真理:软件工程从来不只是技术实现的问题,更是商业利益与信任机制的博弈。跨 App 的 GUI 自动化(Computer Use / Screen Automation)看似酷炫,但在高并发、真实复杂的消费金融场景中极其脆弱——任何一次误点击、弹窗遮挡或版本更新都可能导致交易灾难。在缺少安全硬件隔离与利益共识的前提下,任何试图将自己凌驾于全系统之上的“超级外挂”,最终都会被生态的免疫系统无情排斥。真正可行的个人智能体,必将诞生于透明互信的开放协议,而非单边宣称的霸王条款之中。


