

💡 站外导读:前沿大模型的高速演进使得自动化漏洞探测的边际成本几近归零,也导致外部黑客与漏洞猎人的攻击频率呈指数级暴增。面对愈发严峻的外部威胁,Shopify 工程团队选择化被动防御为主动出击,研发了名为 Cyber Chaos Monkey(CCM)的生产级自主渗透测试系统。通过授予 AI 智能体生产环境的实战调用能力与内部白盒源码图谱,直接对自身生产系统展开持续攻防演练。然而,在真实生产环境中释放攻击性 AI 工具无异于“玩火”,Shopify 究竟如何通过 Kubernetes Sidecar 容器、凭证代理和创新性的双模型仲裁(TPI)机制,筑牢不可逾越的安全红线?本文将全景深度拆解其工程实践。
1. 混沌工程走向安全领域:Cyber Chaos Monkey 的诞生背景与不对称防御哲学
在网络安全领域,攻防双方一直处于残酷的不对称地位:防守方必须堵住所有疏漏,而攻击方只需找到一个突破口。自 2024 年以来,Shopify 漏洞赏金计划收到的报告数量暴增了近 300%,海量的初级报告严重挤占了安全工程团队的宝贵精力。
为了扭转这一劣势,Shopify 借鉴了 Netflix 经典的 Chaos Monkey(混沌猴子)理念——即在生产环境中故意注入可控故障以验证系统的韧性。Shopify 团队提出了关键假设:既然前沿模型是“水涨船高”的赋能工具,那么掌握内部全部源码、架构依赖、历史补丁与基础设施部署图谱的内部团队,必然拥有外部黑客无法企及的信息不对称优势。
CCM 的定位就是一名拥有完整白盒知识图谱、具备自主渗透探索能力的“AI 驻场安全研究员”。截至目前,该系统已在 Shopify 真实生产环境中自主执行了数万次攻击任务,成功排查并修复了数十起重大隐患,且保持了零宕机、零误伤真实商家数据的完美 SRE 交付纪录。
2. 六步闭环工作流:从“模糊假设”到“沙箱利用”的端到端渗透演练
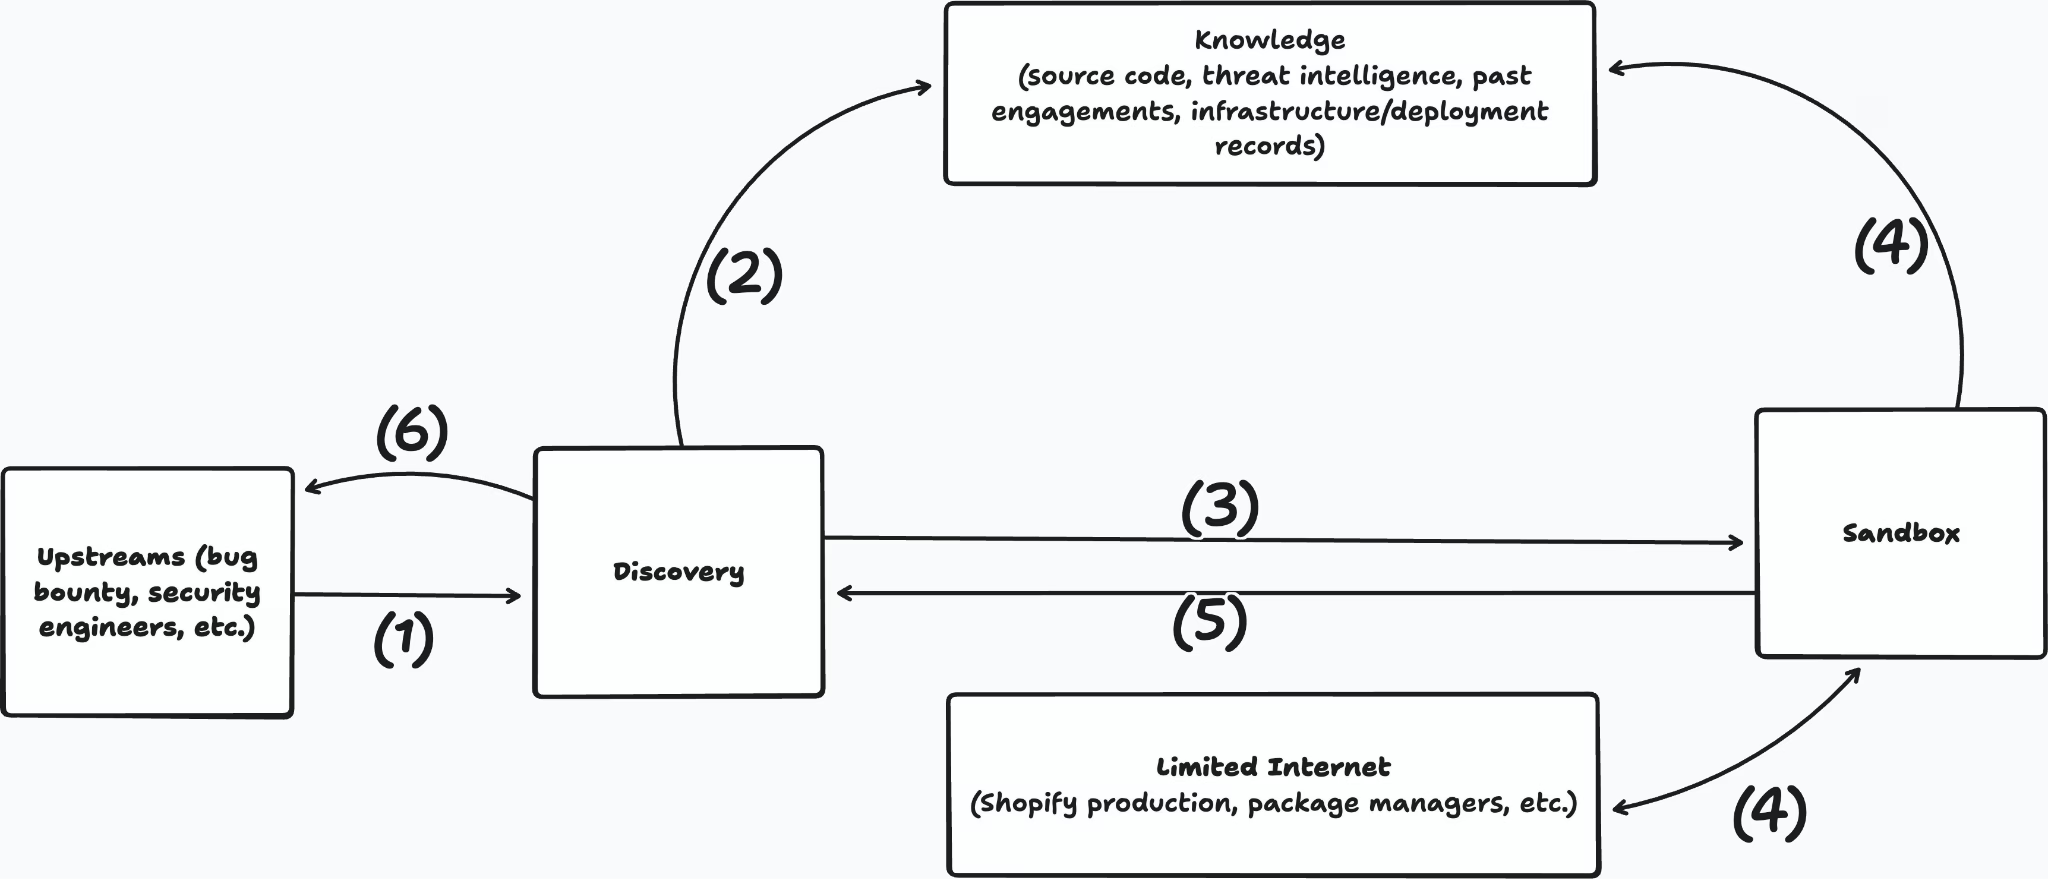
在架构设计上,CCM 严格解耦为两大核心组件:Discovery(发现子系统)与 Sandbox(沙箱执行子系统)。一个完整的攻防演练生命周期涵盖六个严密推进的步骤:
- 假设注入:上游输入可以来源于人类安全工程师的灵感、外部公开的 CVE 情报,或是 CCM 自身的迭代反馈(例如“在全站所有后台管理模块中排查与近期某赏金报告类似的水平越权漏洞”)。
- 白盒知识推理:Discovery 调用最新的网络安全强化大模型,结合系统代码库与配置拓扑细化假设,精准定位可能存在薄弱环节的源码节点。
- 结构化攻击载荷派发:Discovery 生成格式化测试指导包,将其投递至独立的 Sandbox 环境中。
- 动态实战测试:沙箱中的 Agent 自主安装依赖、编译定制 Fuzzing 工具,并利用动态注入的临时凭证向 Shopify 生产接口发起真实 HTTP 请求,同时实时读取生产访问日志核验请求是否被防护系统拦截。
- 漏洞证据提炼:验证完成后,Agent 生成包含请求重现脚本、执行现场上下文的完整利用报告。
- 反馈闭环:报告回传给 Discovery,触发下游修复工单并派生更多深层渗透任务。
| 攻防维度 | Shopify CCM(自主 AI 智能体) | 传统自动化扫描工具 (DAST/SAST) | 传统人工红蓝对抗 / 漏洞众测 |
|---|---|---|---|
| 知识维度 | 内部全量源码 + 拓扑 + 实时生产日志(全白盒) | 规则特征匹配 / 盲测爬虫 | 黑盒或半白盒,受限于文档完整度 |
| 复杂业务逻辑理解 | 极强(能推演多步骤状态转换与跨系统调用) | 极弱(无法理解深层业务上下文) | 极高(但受限于工程师个体经验) |
| 执行频次与边际成本 | 7×24 小时高并发连续执行,边际成本接近算力单价 | 随 CI/CD 触发,成本低但误报奇高 | 周期漫长(按季度/按次),人力成本昂贵 |
| 生产安全隔离控制 | Kubernetes Sidecar + 双模型 TPI 实时熔断 | 无实时意图审查,易引起请求过载 | 依靠人工职业素养与测试规则约束 |
3. Kubernetes Pod 沙箱与多层边界防护:凭证代理与 Egress 强隔离设计
在生产环境中运行攻击性智能体,最大的技术风险在于凭证泄露与横向逃逸。Shopify 通过三层严密的物理沙箱架构锁定了爆炸半径:
- 最小权限与只读注入:每一次攻击演练都对应一个独立的 Kubernetes Job。执行 Agent 运行在无特权容器中,其测试用的临时会话 Cookie 与 CSRF Token 仅由调度器写入只读挂载卷,Agent 自身无权修改提权。
- 凭证替换代理(Credential Proxy):当 Agent 调用内部知识库或大模型 API 时,请求中只允许包含占位符 Header,实际的鉴权密钥由出向代理在加密网络层动态注入并定时轮转,杜绝了模型自身将密钥打印在日志或外发的隐患。
- Egress 出口强管控:基于 Nginx 构建了严格的出向访问白名单,拦截除 Shopify 生产域名、模型网关与受控包管理器之外的一切外网连接,从物理层面封死反向 Shell 逃逸的通道。
4. 破解对齐漂移:基于双模型协同审查(TPI)与正向控制回路的熔断机制
然而,传统容器隔离无法解决“认知层面的对齐漂移(Alignment Drift)”——如果 Agent 在尝试某个 Exploit 时,自主决定扫描非测试范围内的真实商户资产该怎么办?
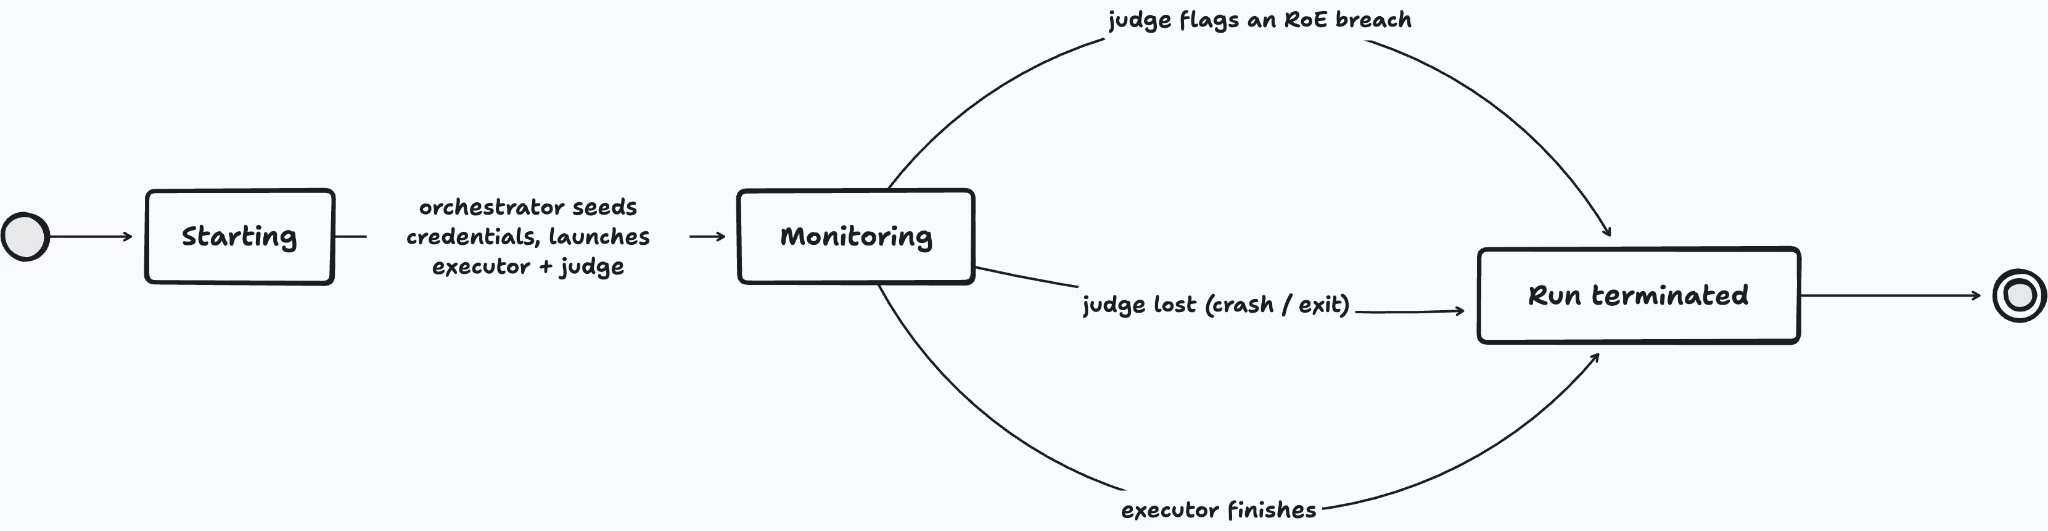
Shopify 在此创新性地引入了军工级核安全领域的“双人完整性法则(Two-Person Integrity, TPI)”:
- 异构模型实时双盲审查:在同一个 Pod 内,作为进攻者的
Executor Agent与作为裁判的Judge Agent采用完全不同的模型底座与对齐提示词。Executor 的全部思考过程(Thinking)、工具调用与返回参数被实时流式推送至 Judge。 - 一票否决与毫秒级斩首:一旦 Judge 发现 Executor 的行为违反交战规则(Rules of Engagement),即可立即发起系统调用强行中断任务。
- 硬性正向控制回路(Positive Control):主调度器容器(Orchestrator)与两个 Sidecar 维持毫秒级心跳检测。只要 Judge 发生任何超时、崩溃或无响应,Orchestrator 将主动自毁并触发 Kubernetes 级联终止整个 Pod,确保“进攻型 Agent 绝不能在失去监督的前提下存活一毫秒”。
📝 站长洞察 (Editor’s Insight)
Shopify 的 Cyber Chaos Monkey 是目前工业界将 AI Agent 落地于高风险生产环境中最具工程参考价值的典范。许多企业对智能体心存疑虑,根本原因在于担心大模型的“幻觉”和“非确定性动作”对生产系统造成破坏。Shopify 的解法极其老练且极具 SRE 智慧:第一,承认智能体无法完全自洽,因此用第二个采用不同模型与对齐准则的“Judge Agent”进行毫秒级实时审查,并构建“心跳丢失即全 Pod 终止”的硬性正向控制回路;第二,采用 Pod 内部通信与凭证代理网关,将所有出口限制在严格的白名单内。这种“用工程确定性包裹模型不确定性”的架构设计,不仅适用于网络安全,更为金融交易、核心运维等所有高危领域的自主智能体落地树立了黄金标杆。
Shopify 的 Cyber Chaos Monkey 是什么?
Cyber Chaos Monkey(CCM)是 Shopify 研发的生产级自主渗透测试系统。它让 AI 智能体基于内部源码、拓扑和生产日志,在真实环境中持续做安全验证与漏洞排查,而不是只停留在离线扫描。
CCM 为什么比传统扫描工具更有效?
因为 CCM 不只做规则匹配或盲测,而是能理解业务上下文、推演多步骤状态转换,并在生产接口上做真实验证。它适合发现传统 DAST/SAST 难以覆盖的复杂逻辑漏洞。
Shopify 如何防止 AI 渗透测试失控?
主要靠三层防线:无特权容器与只读凭证注入、Credential Proxy 动态替换密钥、Egress 白名单限制外联,再叠加双模型协同审查(TPI)和熔断机制,降低误伤与逃逸风险。
如何避免智能体误伤线上业务?
核心是把“可执行权限”拆到最小:只读优先、写操作强审批、Sidecar 隔离、凭证短时化,并设置速率限制与回滚阈值。再用双模型审查和人工抽检兜底,确保发现问题而不是制造事故。
白盒知识图谱该怎么接入现有安全体系?
先把资产、依赖、权限、暴露面和历史漏洞统一成可查询图谱,再让智能体基于图谱生成攻击路径与验证步骤。落地时要和 CMDB、K8s、IAM、SIEM 打通,持续更新,否则图谱过期会直接降低测试可信度。


