

💡 站外导读:当研发团队开始重度依赖自定义Agent、MCP工具与Skills工作流时,“每位成员各自手动配置环境”很快沦为协作瓶颈与安全盲区。GitHub正式面向Copilot Business和Copilot Enterprise推出团队定制功能(Team customizations GA),允许团队维护者直接配置整组默认Agent插件并同步至VS Code、Copilot App与CLI。这套机制在自由与合规间划出了怎样的工程基准线?
一、 填补“个人配置”与“企业策略”断层:为什么需要团队级插件基准?
在现代 AI 辅助研发流程中,单个项目的成功往往不再只靠一句简单的代码补全提示,而是依赖一套组合拳:例如面向特定微服务框架的测试规范 Skill、用于安全审查的自定义 Agent、拦截危险命令的 Hook,以及连接内部工单或数据库服务的 MCP Server。然而在过去,这些定制组件要么只能由企业管理员一刀切式地在全组织强制管控,要么就得依赖每位开发者在本地 IDE 里对照文档逐一安装。
为了解决“全公司统一太死板、个人手配太碎片”的矛盾,GitHub 宣布 团队定制功能(Team customizations)正式进入全面可用(GA)阶段,覆盖全部 Copilot Business 与 Copilot Enterprise 订阅组织。
根据 GitHub 的设计定位,Team customizations 旨在充当“个人自由定制”与“企业级刚性策略(organization-wide policy)”之间的共享协作起跑线:由最懂业务栈的一线团队维护者挑选经过验证的 Agent Plugins 作为团队默认项,让新老成员开箱即用,同时又不剥夺个体微调与公司顶层风控的弹性。
二、 插件封装内核与后台配置实操:一次勾选即刻挂载整套工具链
要理解团队定制的威力,首先需要厘清 GitHub Copilot 当前的 Agent Plugins(智能体插件) 打包标准。按照 GitHub 官方插件架构规范,一个插件并非单一扩展脚本,而是一个可跨界面统一分发的能力包,内部可以同时封装五大核心组件:定制智能体(agents/*.agent.md)、任务技能包(含 SKILL.md 与执行脚本的 skills/ 目录)、事件钩子(hooks.json)、界面扩展以及标准 MCP 服务配置(Agent Plugins 1.0 根目录 mcp.json,Copilot CLI 下还可携带 LSP 配置)。
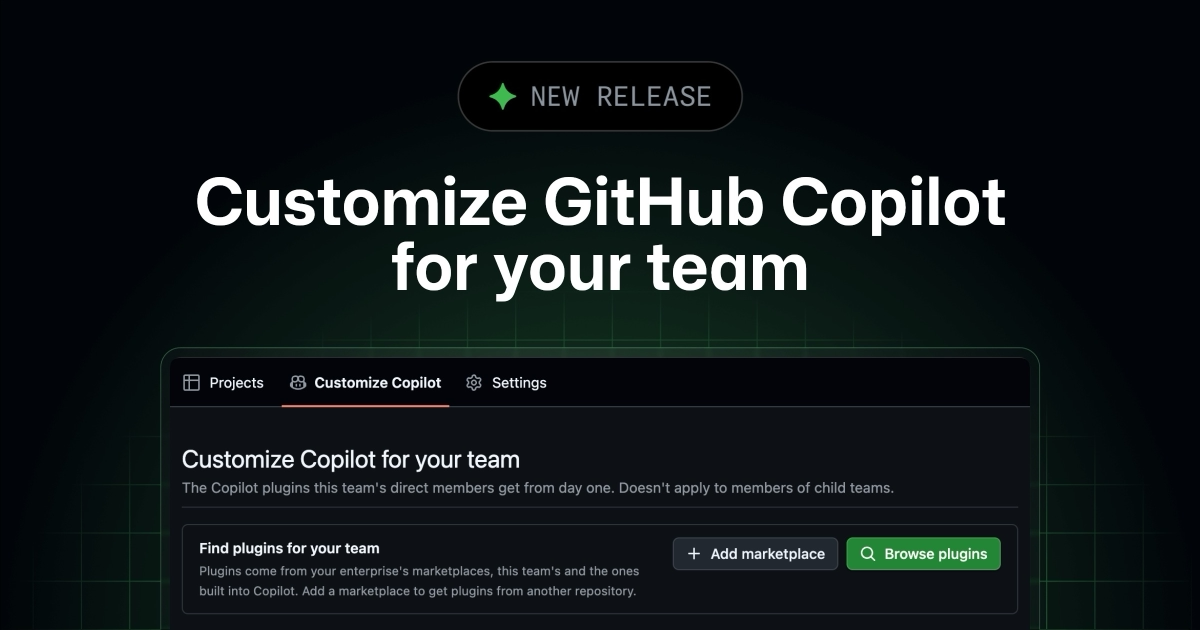
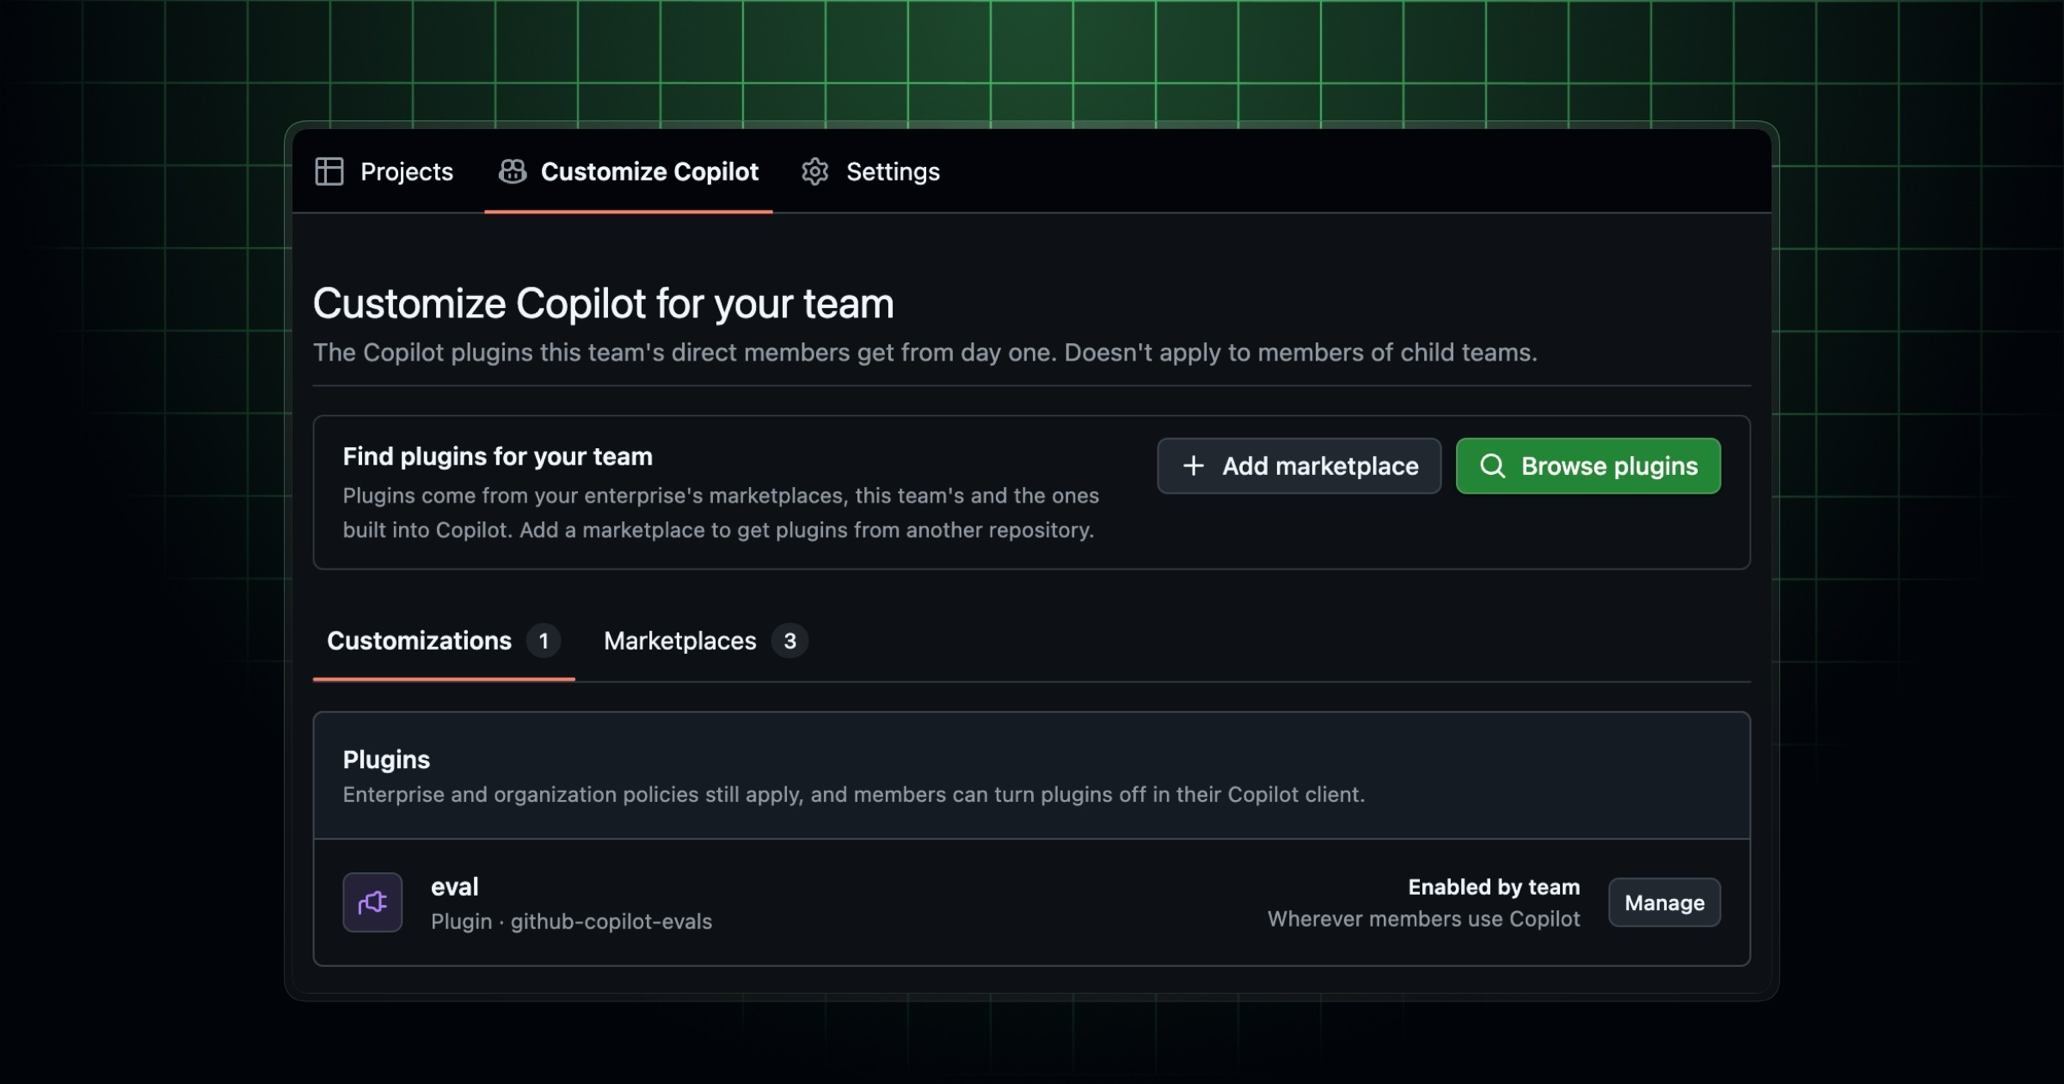
在实际部署环节,只要具备团队维护者(team maintainer)或组织所有者(organization owner)权限,即可在 github.com 上打开目标组织团队主页,切换至新增的 Customize Copilot 标签页完成两步配置:
- 浏览与挑选多源插件:直接检索 Copilot 内置市场、所属企业内部市场以及团队自建市场中已上架的插件,将通过审核的单个插件添加至当前团队默认清单。
- 绑定 GitHub 仓库级私有市场:如果团队在内部 GitHub 仓库中维护了专属插件市场(plugin marketplace),可直接在界面中输入仓库挂载,即刻浏览并勾选启用其中的内部工程插件。
| 治理层级 | 配置角色 / 入口 | 对成员的约束性质 | 继承与客户端同步边界 |
|---|---|---|---|
| 企业 / 组织级策略 | Enterprise / Org 管理员 | 最高优先级强制约束,决定允许哪些市场及必选/禁用插件 | 全局强制生效,团队与个人均不可越权覆盖 |
| 团队默认定制 (Team Defaults) | 团队维护者 / 组织所有者(Customize Copilot) |
可选默认基准(Optional Defaults),为成员提供统一开箱起点 | 仅对直属成员自动启用,子团队不继承;同步至 VS Code、Copilot App、CLI |
| 个人客户端配置 | 开发者个人(IDE / App / CLI) | 按个人工作流偏好随时开启或关闭非强制插件 | 在组织策略许可范围内,可手动关闭团队下发的默认插件 |
三、 全端自动同步与严格的权限边界:直属生效、子团队隔离、策略优先
在团队界面完成插件绑定后,配置变更会自动同步至该团队所有直属成员(direct members)的三大核心本地与桌面工作面:Visual Studio Code、GitHub Copilot app 以及 GitHub Copilot CLI。开发者无需在三个客户端之间来回导入 JSON 文件,打开工作区即可获得一致的智能体与技能上下文。
同时,GitHub 在权限继承与安全风控上设置了三道极为克制的工程防线,防止大型企业因团队配置失控引发权限雪崩:
- 子团队不自动继承(No child team inheritance):如果大型研发部下面拆分了多个子团队,父团队设定的默认插件不会向下渗透至子团队,确保前后端、数据、安全等不同职能小组保持上下文洁净,不被无关插件污染。
- 允许个人在合规前提下关闭:团队默认项定位为“推荐起点”而非强制枷锁,只要企业策略未锁死,成员可在自己的 Copilot 客户端中主动关闭某项团队插件。
- 企业策略绝对优先(Policies still apply):无论是团队新增的自定义仓库市场,还是团队勾选的默认插件,只要触及企业或组织级策略划定的禁用黑名单或市场准入白名单,Copilot 客户端一律以企业策略为准予以拦截,团队配置绝无法绕过顶层管控。
四、 从单点 MCP 接入到团队插件化基建:研发团队落地建议
将本次更新与 GitHub 近期连续推出的 8 大官方验证 MCP 连接器(如 Supabase、Buildkite 等)及企业白名单治理机制放在同一条演进轴上观察,可以清晰看到 AI 编程平台正在经历“从个体 Copilot 到团队 Agent 操作系统”的架构定型。
对于正在规模化使用 Copilot Business/Enterprise 的研发主管或平台工程团队而言,建议按“三步走”落地团队定制能力:首先,按业务域或技术栈(如前端 React、后端 Go、SRE 运维)分别建立直属团队,避免大杂烩式配置导致 LLM 工具列表过长产生上下文噪声;其次,将高频内部脚本、Code Review 规范与受控 MCP 配置打包进受版本控制的 GitHub 私有插件市场仓库,利用 PR 流程实现插件变更的可审计;最后,保留个人关闭开关并配合组织级市场白名单,兼顾资深工程师的灵活性与新人的零门槛上手效率。
📝 站长洞察 (Editor’s Insight)
GitHub Copilot推出Team customizations GA,看似只是一个后台勾选页,实则补上了AI编程工具在企业落地中最关键的“中层治理缺位”。过去企业策略管得太粗、个人dotfiles又管得太散,而团队级默认插件精准锚定在业务小组这一最小工程单元:既借仓库化的Marketplace把Skills、Hooks、MCP与Agent打包为可版本控制的团队资产,又凭“子团队不继承、允许个体关闭、企业策略优先”三条边界防住了上下文污染与越权风险。把工程规范封装为默认插件,正逐步取代静态Wiki成为研发标准化新底座。
GitHub Copilot 团队定制功能支持哪些客户端?
团队定制配置会自动同步到直属成员的 Visual Studio Code、GitHub Copilot app 和 GitHub Copilot CLI,减少手动导入与多端配置不一致的问题。
团队默认插件会自动继承到子团队吗?
不会。文章明确说明子团队不自动继承父团队的默认插件配置,目的是避免不同职能团队之间的上下文污染,保持配置边界清晰。
成员能关闭团队下发的默认插件吗?
可以,但前提是企业或组织策略没有强制锁定。团队默认项定位为推荐起点而非绝对强制,个人可在合规范围内关闭部分插件。
团队定制和个人配置怎么划边界?
建议把“安全、合规、协作一致性”交给团队定制,把“个人效率偏好”留给本地配置。优先用默认插件、Skills、Hooks 固化共识,再允许成员在不冲突的前提下覆盖局部设置。
MCP 配置下发后如何避免权限失控?
先按最小权限原则拆分 MCP 服务,敏感能力只给直属成员或特定角色。再结合企业策略优先级、审计日志和变更审批,确保默认可用但不会默认越权。


