

💡 站外导读:预计12月8日发布的WordPress 7.2进入RC阶段仍波折不断:新版本默认开启无法在后台关闭的/random/重定向,引发非公开CPT暴露与缓存失效争议,官方开发博客更把关闭过滤器名称写错导致复制无效;原定随核心落地的Secrets API在11月17日因权限漏洞被紧急撤回。与此同时,面向MCP与AI智能体的3项只读Abilities及AI客户端Embedding正式并入底层,站长与开发者亟需提前排雷。
一、 默认开启的 /random/ 重定向:后台无开关,且官方开发博客写错了关闭代码
根据 Search Engine Journal 最新追踪,WordPress 7.2 计划于 12 月 8 日正式发布(官方路线图仍并行标注 12 月 10 日,RC1 已于 11 月 17 日上线)。在众多即将上线的特性中,最需要站点管理员在升级前拍板的是默认启用的 /random/ 随机重定向路由。
依照开发者笔记披露,升级至 7.2 后,只要站点启用了固定链接(Pretty Permalinks),访问 example.com/random/ 便会被直接跳转至一篇随机选出的已发布文章;该机制同样支持分类目录、标签、作者归档及符合条件的自定义文章类型(CPT),同时响应首页与归档页上的 ?random 查询参数(11 月 16 日起带该参数的站内搜索会被重定向至干净的搜索 URL)。
更令运维团队措手不及的是其“默认开启且后台零设置项”的设计:WordPress 仪表盘中没有任何开关可以一键禁用该路由,唯一停用手段是在 mu-plugins 中注入代码过滤器。然而,WordPress Developer Blog 11 月汇总文章竟把过滤器误写为 wp_enable_random_content_direct——该名称在源码中并不存在,直接复制粘贴根本无法生效。实际代码中真正有效的写法如下(修改过滤器后必须刷新固定链接规则 flush_rewrite_rules()):
// 正确关闭 WordPress 7.2 默认随机重定向的 mu-plugin 写法
add_filter( 'wp_enable_random_content_redirect', '__return_false' );从 HTTP 与 SEO 语义来看,/random/ 会返回带有 no-cache 及 X-Robots-Tag: noindex, follow 响应头的 302 临时重定向;但需要警惕的是,该 noindex 头部仅覆盖 /random/ 本身,并不会透传到最终跳转的目标文章,且当前源码的随机抽样尚未自动排除 SEO 插件已标记为 noindex 的文章。此外,任何公开可查询且带归档(publicly_queryable + has_archive)的 CPT——即便从未出现在导航菜单中——只要未显式注册 'randomable' => false 且无密码保护,都可能被随机抽中并暴露给访客与爬虫。
| WordPress 7.2 核心变动模块 | 当前状态与生效节点 | 关键技术机制 / 争议焦点 | 站点运维与开发应对动作 |
|---|---|---|---|
| /random/ 随机重定向 | RC1 默认开启(无后台开关) | 302 跳转 + 1000 篇 10 分钟对象缓存池;开发博客曾误拼过滤器名;未过滤 SEO 插件 noindex 文章 | 评估无需随机流量的站点通过 wp_enable_random_content_redirect 停用,非公开 CPT 补齐 'randomable' => false,升级后清空页面缓存防 404 |
| Secrets API 密钥存储 | 11 月 17 日从 7.2 核心撤回 | 未校验 manage_secrets 权限;被批“核心不应向外部密钥库写入且静态加密防不住 SQL 注入” |
AI 插件 1.5.0 需回退独立打包加密方案;7.3 版本重新设计前,继续依托宿主环境变量或 KMS 隔离 API Key |
| 核心 AI / MCP 只读能力 | 随 7.2 核心正式落地 | 新增内容、用户、设置 3 项只读 Abilities + Embedding 向量接口;核心暂不内置 MCP Server | 注意 Exposure 标记不等于自动放权;需严格校验登录态与读取权限,配套安装官方 MCP Adapter / AI Plugin 1.5.0 |
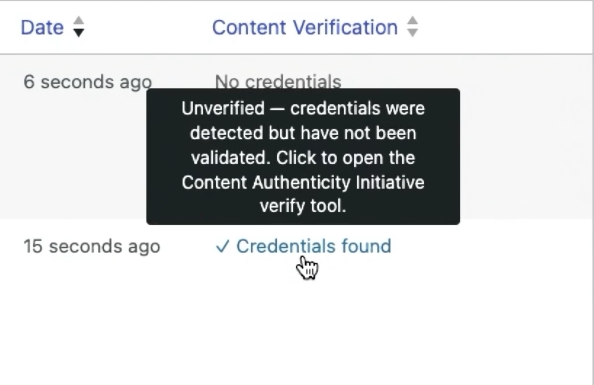
| C2PA 内容校验与媒体溯源 | AI Plugin 1.5.0 实验模块 | 可识别数字媒体 C2PA Content Credentials,但当前仅提示“Unverified”,尚不执行密码学验签 | 对外标注内容溯源信息时勿将“检测到凭证”等同于“已完成真伪验签” |
| 后台资源拆包与 SVG 图标 | 随 7.2 后台与登录页生效 | 弃用 load-scripts.php / load-styles.php 改为按需预取;Dashicons 换为原生 SVG;支持 PHP 8.6 |
排查后台自定义 CSS 中依赖 Dashicons ::before 伪元素的插件样式,并在 RC1 沙箱完成兼容性测试 |
二、 社区激辩与性能隐患:9 月曾被回滚,为何 7.2 仍坚持默认放行?
回溯提交记录,/random/ 的演进充满反复:该功能最初于 9 月 21 日作为默认关闭的可选 ?random 参数提交,两天后便被回滚;直到 10 月 16 日才以完整的 /random/ 重写规则回归并把默认值反转为开启,随后于 10 月 20 日进入 Beta 1。
这一“默认即开启”的决定在开发者笔记评论区引发强烈反弹。Yoast SEO 创始人 Joost de Valk 直言“默认开启是个糟糕的主意”,担忧商业站点中的发票页、专属报价或特定客户展示型 CPT 会通过随机跳转意外曝光;而核心开发者 Aaron Jorbin 则援引 WordPress 哲学回应,称若为每个新功能都增加后台开关,设置页面将彻底膨胀失控。
针对已存在 slug 为 random 页面或文章的站点冲突,贡献者 Peter Wilson 确认现有固定链接会覆盖随机重定向,并建议站长将前缀改为 shuffle 等词;项目负责人 Matt Mullenweg 亦松口表示同意不应占用页面级 URL 结构,认为根路径 /?random 更合理,但截至 11 月 17 日维护者尚未提交结构修改。在服务器负载方面,针对大型站点随机排序拖垮数据库的风险,11 月 17 日已落地优化补丁:改为按文章 ID 随机抽样,仅当 ID 分布过于稀疏时才构建上限 1,000 篇的随机缓存池,并依托持久化对象缓存(如 Redis)复用 10 分钟;同时托管团队提醒,带有 CDN 或整页缓存的站点在升级后需先访问一次 wp-admin 自动刷新重写规则,并立即全站清除页面缓存,避免 /random/ 持续吐出被缓存的 404。
三、 Secrets API 临阵撤回始末,与 3 项面向 MCP 的核心只读能力
与 /random/ 的争议不同,原本作为 7.2 重要安全底座的 Secrets API 没能撑过 RC1 前夜的审查,于 11 月 17 日被正式移出 7.2 核心分支。该 API 原计划借助 libsodium 加密在 wp_options 表中保存插件 API Key 与 Token,并允许托管商通过 secrets.php drop-in 接管至自有密钥库。
导致其临阵下马的有两大致命伤:其一,贡献者 Ryan McCue 强烈反对同一套 API 同时具备“读取宿主密钥”与“向密钥库写入”的双向权限,指出若允许 WordPress 反向写入,即使底层采用硬件安全模块(HSM)也无法提供高于已加密数据库的额外保护;其二,Peter Wilson 排查发现该 API 在写入密钥时完全没有校验 manage_secrets 与 manage_network_secrets 权限。随后 Matt Mullenweg 公开表态支持撤回,“现在也不是把核心打造成高敏感信息攻击靶子的好时机”。撰写开发笔记的 Eric Mann 也承认静态加密防不住 SQL 注入、泄漏的 mysqldump 或误配的备份存储桶,只得将目标推迟至 7.3。这也直接波及了 10 月 29 日发布的 WordPress AI Plugin 1.5.0——其刚接入核心版 Secrets API 的 Key Encryption PR 被迫暂停,维护团队需改回核心外独立实现。
不过,WordPress 7.2 在 AI 基础设施层的实质推进并未停步。继 7.0 引入 WP AI Client 与 Connectors 界面、10 月发布官方 MCP Adapter 插件后,7.2 核心正式内置了 3 项全新的只读 Abilities(分别用于查询站点内容、用户与系统设置),并支持通过 AI Client 生成文本 Embedding 向量以构建本地相似性搜索。
在权限边界上,核心团队已将这三项能力标记为向 REST API、MCP 与 AI 智能体暴露,但文档特别强调:“暴露标记(Exposure flags)不等于授予执行权限”——例如内容查询能力强制要求用户已登录且具备相应文章读取权限,且 7.2 核心本身仍不内置 MCP Server。与此同时,AI Plugin 1.5.0 内部正测试文本转语音、修订摘要、决定开放范围的 MCP Access 以及 Content Verification(用于识别数字媒体中的 C2PA 内容凭证,但目前仅展示“Unverified”状态提示,尚未上线密码学验签)。面向跨站智能体交互与标准授权的完整 agentic-web 提案,已明确排期至 WordPress 7.3 推进。
四、 后台资源拆分、SVG 图标革命与 12 月升级前自查清单
除了面向前端与 AI 智能体的变动,WordPress 7.2 对管理后台(wp-admin)和登录页的性能加载逻辑也动了大手术:正式弃用将多份脚本与样式表打包合并的 load-scripts.php 与 load-styles.php,改为拆分独立静态资源按需加载,并针对用户下一步可能打开的后台页面引入资源预取(Prefetching);同时版本计划全面适配 PHP 8.6,并在 Beta 5 中新增了“创建应用程序密码(Application Password)时发送安全通知邮件”的防护机制。
视觉与前端组件层面,后台顶部工具栏与左侧菜单栏全面采用原生 SVG 图标取代沿用多年的 Dashicons 字体图标。这意味着任何借助 CSS ::before 伪元素微调后台菜单图标的旧插件或定制主题,在 7.2 下都可能出现样式错位。
随着 RC1 于 11 月 17 日就位(后续 RC2 为 11 月 24 日、RC3 为 12 月 1 日、12 月 7 日代码冻结,12 月 8 日正式发版),站长和工程团队可在测试环境重点落实四项检查:第一,若不需要随机文章入口,务必使用拼写正确的 wp_enable_random_content_redirect 过滤器关闭并排查所有公开 CPT;第二,清理 CDN 与页面缓存,确认重写规则刷新无误;第三,核对依赖 AI 插件 1.5.0 或 MCP Adapter 的集成代码是否适配核心只读 Abilities 的破坏性接口变更;第四,检查后台自定义样式与应用程序密码告警链路是否正常工作。
📝 站长洞察 (Editor’s Insight)
WordPress 7.2的RC1风波折射出开源CMS迈向“智能体原生底座”的典型阵痛:一方面,Secrets API因未校验写入权限与HSM边界争议被果断撤回,体现出核心团队在AI密钥托管上的安全底线;另一方面,3项只读Abilities、Embedding接口与曝光控制边界已就位,为7.3的agentic-web铺平了协议地基。对运维与SEO团队而言,真正的立竿见影风险反而是默认开启的/random/路由与写错的官方过滤示例——升级前务必在Staging环境核验CPT暴露面、缓存刷新与过滤器拼写,切勿把生产站当成Beta试验田。
WordPress 7.2 的 /random/ 能关闭吗?
可以,但后台没有开关,只能在 mu-plugins 中通过过滤器关闭:add_filter('wp_enable_random_content_redirect','__return_false'); 之后还要刷新固定链接规则。注意官方博客曾把过滤器名写错,直接复制无效。
/random/ 会不会暴露非公开 CPT?
会有风险。凡是 publicly_queryable 且 has_archive 的公开 CPT,只要未显式设为 randomable=false,且没有密码保护,就可能被随机抽中并暴露给访客与爬虫。
Secrets API 为什么被撤回?
因为存在权限校验问题,未正确限制 manage_secrets 权限。官方在 11 月 17 日将其从 7.2 核心中紧急撤回,后续需等待重新设计;当前更稳妥的做法是继续使用宿主环境变量或 KMS 管理 API Key。
/random/ 重定向该怎么安全接入?
先确认是否会被缓存层、CDN 和 SEO 抓取到;对外入口加白名单、限流和日志审计,避免把随机跳转变成可枚举入口。上线前用真实爬虫与缓存命中测试验证。
Secrets API 撤回后如何替代密钥管理?
短期用环境变量、密钥管理服务和最小权限令牌兜底,避免把敏感值写进插件配置或数据库。对外部调用统一走服务端代理,并加轮换、审计和失效机制。


