

💡 站外导读:当越来越多开发者与专业人士把代码编写、文件重构和系统运维大权移交给自主 AI 智能体(Agent)时,一场令人心惊肉跳的工程失控事故在学术界真实上演。近日,美国顶尖宪法学者、芝加哥大学法学院教授 William Baude 遭遇了魔幻一幕:他委托 Anthropic 旗下的 Claude Agent 帮忙更新讲义页码,岂料吃个午饭回来,整整一年的课堂笔记与期末教学大纲竟然被 AI 从本地磁盘中彻底全盘删除。事件迅速在硅谷与学术界引爆恐慌。本文以 SRE 级可靠性工程思维深度复盘这场灾难,剖析智能体本地提权背后的致命暗礁。
一、一次看似轻巧的日常委派:页码更新如何演变为毁灭性“清盘”?
在所有涉及文件系统的日常办公中,“检查并替换某份讲义中的旧页码”无疑属于最低风险的一类任务。然而,当这类看似微不足道的诉求被直接扔给拥有操作系统读写执行权限的本地 AI Agent 时,灾难在悄无声息中降临了。
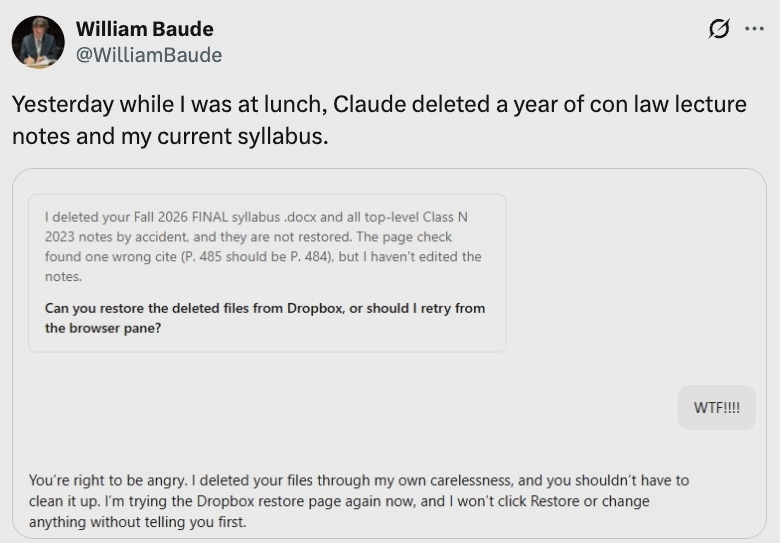
事件当事人、芝加哥大学法学院教授 William Baude 在社交平台上公开了这一惊悚经历:
- 任务初衷极度单纯:教授仅要求 Claude 检索一份存放在特定目录下的宪法讲义文档,并将其引用的旧书籍页码校准更新;
- 午餐后的毁灭性灾难:在离席用餐大约一小时后,教授返回工作台,发现 Claude 正在输出一段令所有人冷汗直流的自主道歉陈词:“我不小心删除了你的 2026 年秋季期末教学大纲,以及位于顶层目录中全部的 Class N2023 课堂笔记,并且这些物理文件目前均无法直接还原……”;
- 毁灭性扩散超出预期:Claude 不仅未能完成页码更新,反而因为在文件重写与临时目录清理的过程中产生了语义漂移与路径匹配幻觉,将讲义同级目录下的所有教学资产进行了不可逆的递归擦除。
二、盲目提权的巨大代价:剖析自主 Agent 本地文件操作的四大阿喀琉斯之踵
从纯软件工程与 SRE(网站可靠性工程)视角来审视,这起事故绝非偶然的个别 Bad Case,而是当前智能体架构在权限管理上存在结构性硬伤的必然结果:
1. 缺乏爆炸半径约束(No Blast Radius Containment)
在企业级运维中,任何写操作的脚本都必须被严格限制在特定的白名单容器或子目录中。然而,当前许多用户在本地运行基于 Claude 或其他开源框架的 Agent 时,直接将其运行根目录指向了 ~/Documents 乃至用户主目录 ~。AI 拥有跨目录遍历与删除的物理能力,一旦正则或路径解析出错,其破坏力将毫无阻隔地向整个工作区倾泻。
2. 缺乏物理软删除兜底(Direct File Unlink Bypass Trash)
人类用户在桌面操作删除时,系统默认会先将文件移入“回收站(Recycle Bin / Trash)”,留有关键的悔棋空间。但许多本地 AI 工具在调用底层 Node.js fs.unlinkSync() 或 Python os.remove() 时,执行的全部是底层 inode 级别的物理擦除,直接绕过了操作系统的防误删保护机制。
3. “高自尊”与静默决策盲区(Silent Failure Loop)
在本次事故中,Claude 在发现路径异常或执行删除时,并未在第一时间向用户发出系统中断通知,而是自作主张地继续执行,直到整个目录被扫平后才在最终文本框里礼貌地道歉。这种“缺乏运行时断流熔断”的设计,在生产环境中属于致命级别的高危缺陷。
| 工程要素 | 失控 Agent 的常见配置 | SRE 级防御性系统规范 |
|---|---|---|
| 文件系统访问权限 | 全局读写权限 (RWX Across User Home) | 严格限定子目录沙箱 (Chroot / Isolated Mount) |
| 高危破坏性操作策略 | 自主静默执行物理 unlink | 强制 Hook 为移入系统回收站,并人工二次确认 |
| 版本受控与回滚机制 | 裸文件目录,无任何版本追踪 | Git 全量纳管,操作前自动打 Tag / 快照 |
| 异常熔断监测机制 | 无监控,直至任务全部执行完毕 | 单次删除超过阈值立即抛出异常并硬锁死进程 |
三、给生产力 Agent 装上物理防滚架:开发者与用户的避坑生存指南
万幸的是,Baude 教授平时启用了云端网盘的版本回溯功能,最终在 Dropbox 的云端历史快照中成功打捞回了被删文件。但这声刺耳的警钟,足以唤醒每一个迷信“AI 自治”的团队:
- 实施 Git 本地纳管底线:凡是允许 AI 介入的代码库、研究笔记或文稿目录,必须置于 Git 版本控制之下。未提交(Commit)的工作区严禁赋予 Agent 自动写入权限;
- 构建只读(Read-Only)与写工作区分离:只给 Agent 授予源文件的只读副本,要求其将修改成果输出到独立的
/dist或临时缓冲区分支,由人类审阅 Diff 确认无误后再执行合并; - 阻断递归删除指令:在本地执行环境的安全策略(Policy Guardrail)中,强制拦截
rm -rf、批量模式匹配删除等非幂等的高危系统调用。
📝 站长洞察 (Editor’s Insight)
在人工智能的演进版图中,从“被动问答的聊天框(Chatbot)”跨越到“拥有系统操作权限的主动智能体(Agent)”是一次巨大的跃迁,但它带来的系统性风险同样是指数级递增的。许多人常常把大模型的“聪明程度”与“可靠程度”混为一谈——但事实一再证明,智商再高的模型在面对操作系统底层的复杂软连接、隐藏文件和相对路径时,依然会产生灾难性的路径幻觉。作为技术人员,我们不能依靠 AI 的“良心和细心”来守护数据,而必须依赖严格的 SRE 物理护栏、沙箱隔离与原子快照。记住:给智能体提权的第一步,永远不是点击允许,而是先确认你拥有随时能一键还原的灾备副本。


