

💡 站外导读:在使用终端智能体进行大规模重构或自动化运维时,最让极客与工程师抓狂的往往不是 AI 的编码能力,而是每一次遇到文件删除、环境安装或脚本执行时频繁打断工作流的“二次弹窗确认”。Anthropic 在最新发布的 Claude Code v2.1.311 版本中,悄悄加入了一个名字极具调侃意味却杀伤力巨大的环境变量:CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS。该参数允许开发者彻底抹平最后的安全确认底线,赋予 AI 智能体毫无阻力的全自动执行权。当“极致开发自由”撞上“物理删库风险”,工程师该如何应对?本文为你带来第一手技术解读。
一、从“危险跳过”到“更加危险”:Claude Code 权限控制的演进内幕
在命令行终端中运行 AI Coding Agent 已经成为当代全栈工程师与 DevOps 从业者的标准生产力工具。Anthropic 官方推出的 Claude Code 工具凭借对代码上下文的深度理解和系统级 Shell 交互能力,广受技术圈推崇。然而,在日常实操中,为了防止模型幻觉或失控操作对开发者本地系统造成不可逆的破坏,系统内置了一套严密的权限确认机制——每当 Agent 试图写入磁盘、执行命令或删除文件时,终端都会暂停并要求人类手动键入确认。
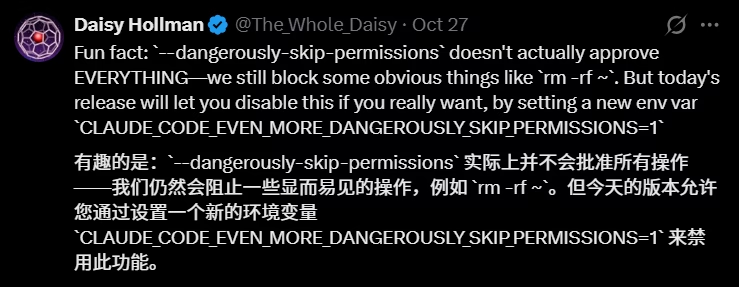
为了缓解这种频繁被打断的体验,Anthropic 此前在 CLI 中提供了 --dangerously-skip-permissions(危险地跳过权限检查)运行选项。许多开发者误以为只要开启该参数,Agent 就能获得“绝对自由”。但事实上,Anthropic 在底层硬编码了一道“终极兜底防火墙”:即便开启了该选项,只要指令涉及到高危破坏性操作(例如递归删除用户家目录 rm -rf ~、修改关键系统配置文件或高危端口监听等),底层仍然会强制抛出拦截弹窗,拒绝静默放行。
然而,这种“打了折的自主权”在无人值守的自动化批处理流水线、大型单体应用重构以及由外部编排器驱动的 Agent 场景中,依然会频繁造成任务因等待人类输入而卡死。于是在 Claude Code v2.1.311 版本中,Anthropic 终于推出了终极“脱缰”开关:CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS。
二、官方工程师正面回应:这不是愚人节玩笑,而是硬核开发者的真实呼声
这一长达 50 个英文字符、被开发者调侃为“更加危险地跳过权限检查”的环境变量在代码发布后,并未立即出现在官方的新手文档或常规更新日志中,迅速在 Hacker News、X(原 Twitter)以及 GitHub Issue 区引爆了全网开发者的热烈讨论。不少工程师甚至猜测这是内部测试人员误提交的 Debug 占位符或愚人节彩蛋。
面对全网的疑虑,Anthropic 核心技术人员 Daisy Hollman 随后在社交平台公开作出正式回应:“这不是玩笑(This is not a joke)。”
Daisy Hollman 明确解释道:
“此前版本中的安全拦截确实保护了绝大多数普通用户,但对于那些在隔离容器、独立开发沙箱或云原生 CI/CD 环境中运行数小时复杂编排任务的资深开发者而言,哪怕一次不必要的权限挂起,都会导致整个夜间自动化任务停摆。新增该环境变量的目的,正是为了彻底尊重资深开发者的主权——如果你明确知道自己在做什么,并且准备好承担一切物理后果,系统将彻底关闭最后一道闸门,把执行的绝对主导权交还给用户。”
| 运行模式 / 环境变量 | 交互弹窗机制 | 对 rm / 格式化等高危操作的处理 | 适用业务场景 | SRE 推荐风险等级 |
|---|---|---|---|---|
| 默认模式 (Default) | 所有写操作、执行命令均需逐次手动确认 | 严格弹窗警告并高亮展示变动影响 | 日常个人本地笔记本开发、单点 Bug 修复 | 🟢 低风险(安全防护最严密) |
| –dangerously-skip-permissions | 常规读写、文件修改静默放行 | 底层硬编码拦截:系统级破坏操作仍需确认 | 半自动代码重构、代码审查与单元测试生成 | 🟡 中风险(具备系统底线保护) |
| CLAUDE_CODE_EVEN_MORE_DANGEROUSLY… | 零弹窗、零中断,全流程完全无感自主执行 | 彻底解除所有底层拦截,允许静默递归删除与执行 | 容器化 CI/CD 流水线、快照沙箱内的长时程自治 Agent | 🔴 极高风险(必须强制物理隔离) |
三、完全自主与灾难删库的悬崖边缘:SRE 视角下的权限放行剖析
从系统工程与 SRE(站点可靠性工程)的视角来看,Anthropic 的这一举措引发了关于“智能体代理权边界(Agent Delegation Boundary)”的深度反思:
- 零摩擦力与确定性交付的平衡:当 Agent 的编程能力逼近甚至超越中高级工程师时,人类每一次点击“Yes”的审查动作实际上已经流于形式。研究表明,在连续面对超过 20 次同类确认弹窗后,人类的注意力衰减会导致出现“无脑点击确认”的心理学疲劳(Alert Fatigue),这种伪安全感反倒比完全放开更危险。
- 物理破坏的爆炸半径不可逆:Agent 并非完全不会犯错。在缺乏物理隔离的环境中,如果 Agent 遭遇恶意 Prompt 注入攻击(Prompt Injection)、路径拼接逻辑溢出或幻觉产生的死循环脚本,一条误执行的
rm -rf /或DROP TABLE将对主机操作系统或本地代码库造成毁灭性打击。 - 企业级安全策略仍然处于最上层:需要特别强调的是,该环境变量并不能绕过企业组织设定的 IAM 策略。如果企业管理员在组织级配置了受限执行清单或禁止使用某些危险参数,组织级的策略依然拥有物理最高优先级,普通开发者无法越权覆写。
四、企业级与极客级最佳实践:如何在享受零摩擦的同时筑牢安全隔离网?
对于渴望在生产实践中应用此环境变量以释放极致生产力的团队,SRE 架构师推荐遵循以下三项不可违背的铁律:
- 铁律一:物理隔离(Containerization & Sandboxing)
严禁在个人日常使用的宿主机环境或生产服务器上全局导出该环境变量。必须将 Claude Code 的运行载体严格限定在 Docker 容器、LXC 轻量沙箱或短期云端虚拟机(Ephemeral VM)中,并采用非 root 最小特权用户身份运行。 - 铁律二:数据即时快照与只读挂载(Snapshot & Ro-Mounting)
代码挂载卷必须配合底层 Git 版本追踪或 ZFS/Btrfs 物理快照技术。在 Agent 启动自主执行前自动创建暂存 Checkpoint,确保即便发生灾难性误删,也能通过一条命令完成秒级全量状态还原。 - 铁律三:双轨审计与系统级网络出站监控(Egress Filtering)
配置细粒度的系统调用审计(如 eBPF 或 Auditd),全程记录 Agent 在 Shell 中执行的每一步命令历史,并严格封锁不必要的非受信外部网络出站连接,坚决杜绝提权逃逸与凭据外泄风险。
📝 站长洞察 (Editor’s Insight)
Anthropic 推出这个略显黑幽默但极其严肃的“超高危环境变量”,标志着 AI 终端工具的发展正式跨过了“保姆式辅助”的初级阶段,昂首迈向“无人驾驶自治智能体(Autonomous Agents)”的深水区。在软件工程领域,“安全”与“效率”从来不是非黑即白的二极管,而是随着信任基座迁移的动态博弈。当工程师们苦苦被繁重的弹窗确认拖慢脚步时,给专业人员提供拔掉安全限速器的权利,是工业级工具走向成熟的重要体现。然而,作为 SRE 团队,我们必须向所有技术人员敲响警钟:绝对的自由必须匹配绝对的物理沙箱防护。把这一参数配置在个人主系统的 Shell rc 配置文件中无异于在裸机上踩死油门狂飙;而将其置于具备即时快照、Git 自动追踪与非特权容器的多智能体编排网络中,它便会成为释放十倍甚至百倍自动化交付效率的终极武器。


