

💡 站外导读:当AI智能体从对话框迈向定时调度与事件触发的后台长程运行,工程团队立刻遭遇“工具权限失控”的硬骨头:数十个MCP服务器暴露上千个工具,为每个Agent硬编码OAuth流程与密钥不仅拖慢交付,更无法阻断越权调用。LangChain正式在LangSmith平台公测Tool Gateway,作为与LLM Gateway并列的托管工具网关层,通过单URL路由实现Tool Kits按需加载、双轨身份映射、策略拦截与审计闭环。
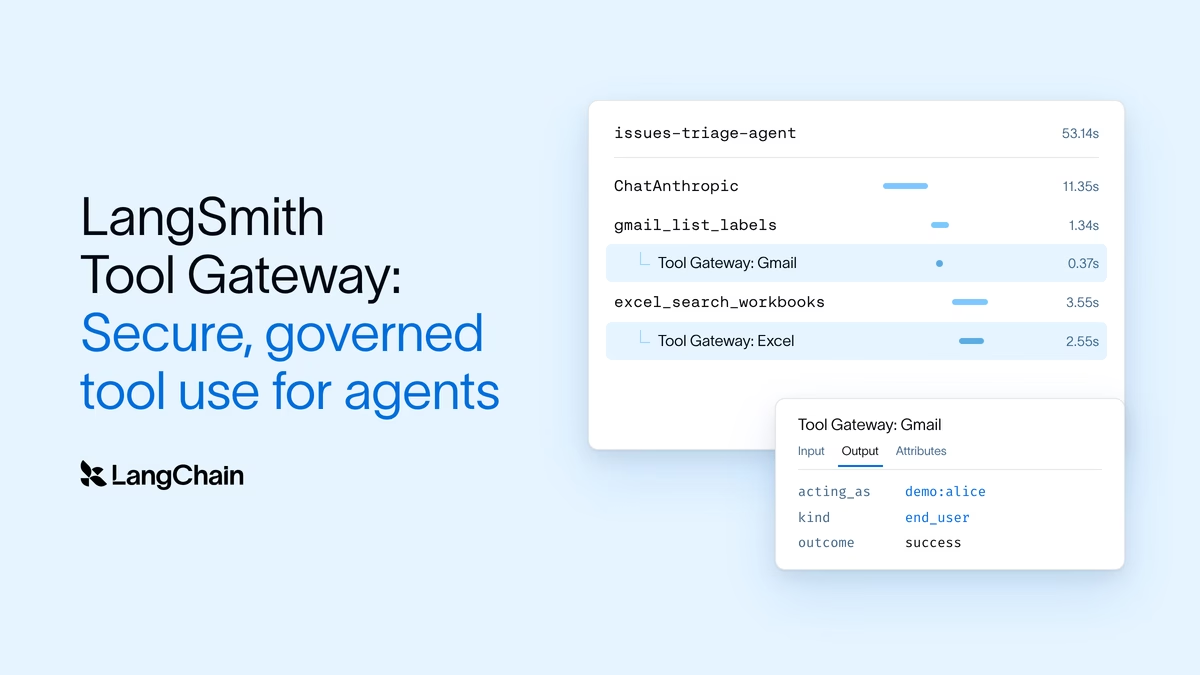
一、 从 50 个 MCP Server 失控谈起:为何硬编码 OAuth 撑不住生产环境?
在本地原型验证阶段,工程师习惯把 OAuth 鉴权逻辑、API Token 存储与工具路由代码直接硬编码进单个 Agent 进程里。但只要业务进入多用户、多系统联动的生产阶段,这套“土法炼钢”模式就会迅速崩塌——你需要为成百上千名员工持续刷新过期 Token,并回答安全合规团队关于“谁调用了哪个写接口”的拷问。
LangChain 在发布文中披露了一个典型的一线企业实战案例:一家美国大型零售商正在同时运营两类门店与仓储智能体——其一是面向店员的门店助手,需要严格继承每位店员的个人账号权限去查询库存系统、排班表与电子邮件;其二是每天凌晨 3 点自动跑批的对账盘点智能体,必须使用独立的服务级凭据(Service Credentials)后台自主运行。该工程团队累计搭建了超过 50 个 MCP 服务器、对外暴露 1,000 余个工具。如果不加网关约束,不仅单个 Agent 每次仅应调用极少数的授权子集,更缺乏确定性机制防止智能体拿错凭据或误触高危工具;与此同时,全量工具列表直接灌入上下文还会大幅推高延迟并干扰模型选词准确率。
二、 核心架构拆解:Tool Kits、Search Mode 与双轨身份解析引擎
为了解决上述痛点,LangSmith Tool Gateway 将所有外部工具调用统一收口至单一托管网关 URL,与专门负责模型开销上限、Fallback 降级与 PII 脱敏的 LLM Gateway 形成“模型 + 工具”双轨治理闭环。围绕接入(Access)环节,Tool Gateway 引入了两项关键工程设计:
- Tool Kits 工具包隔离与 Search Mode 动态加载:管理员可将分散在不同 MCP Server 的工具按业务域精选组装为“Tool Kit”,以单一 URL 发布给工作区或个人作用域。当工具总量达到数百乃至上千个时,开启 Search Mode 后智能体不必一次性吞下全量 Schema,而是先向所属 Kit 发起检索,仅按需加载当前任务所需的工具,从而显著压低上下文膨胀与响应延迟。
- Acting as the User vs Acting as the Agent 双轨鉴权:所有经由网关的调用均自动映射为两类清晰身份之一。在 Acting as the user 模式下,系统对接 Okta、Entra ID 等企业身份提供商(IdP),用户只需绑定一次账号即可让 Agent 长期代表其发权;若检测到用户尚未授权,网关会自动挂起并返回一条登录链接,待用户在浏览器完成认证后无缝恢复执行。在 Acting as the agent 模式下,则调用 LangSmith 托管的 Agent Auth 或由工作区管理员预先配置好的共享凭据档案(Profile),专供凌晨自动跑批的后台自主智能体复用。
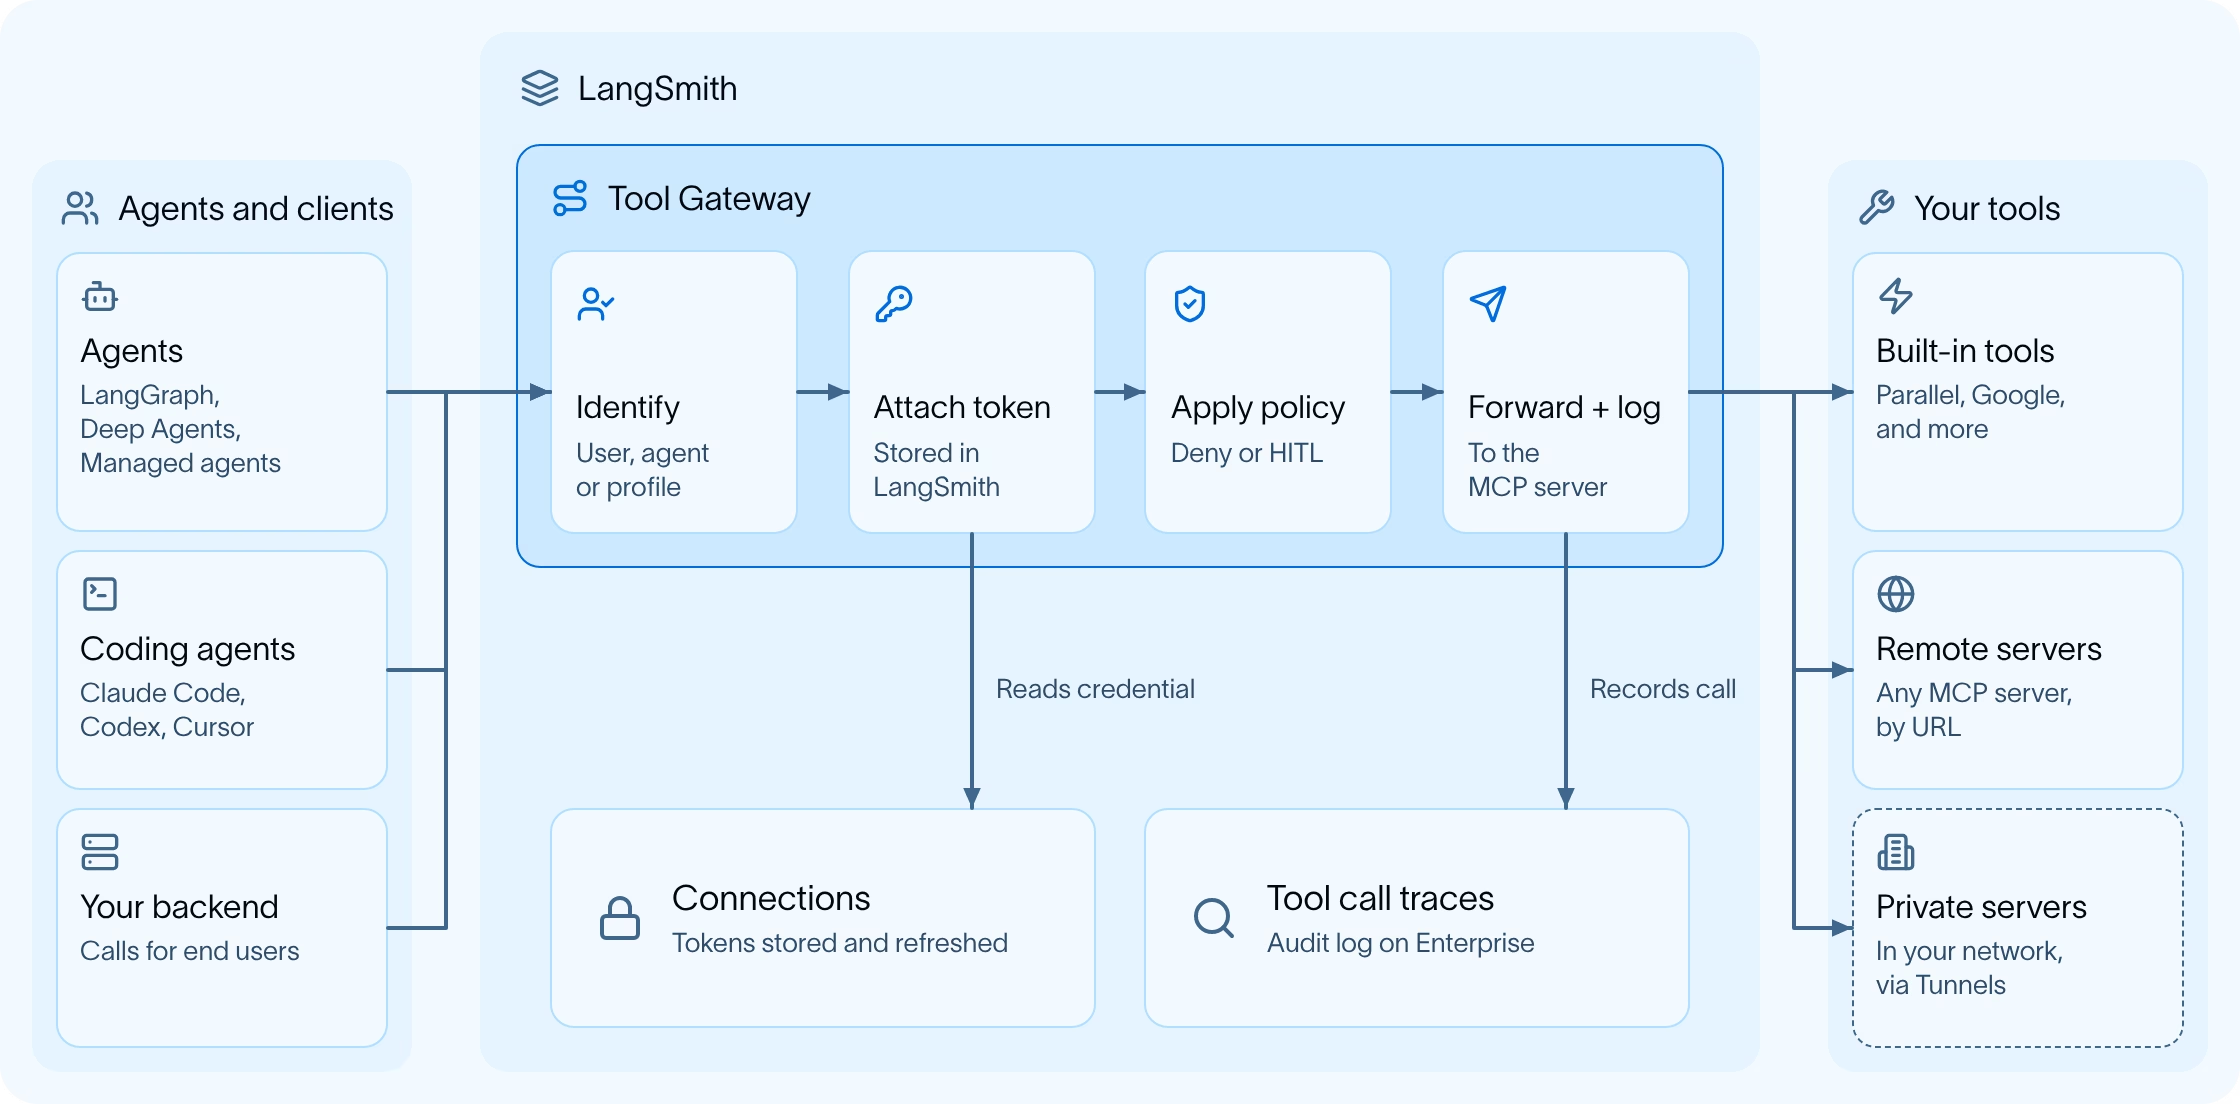
| 核心治理维度 | 传统 Agent 硬编码直连模式 | LangSmith Tool Gateway 托管层 | 生产级工程与安全收益 |
|---|---|---|---|
| 工具发现与上下文开销 | 单 Agent 硬接入全量 MCP,千级工具拖垮首字延迟 | Tool Kits 精选分组 + Search Mode 按需检索加载 | 精简上下文窗口,提升模型工具选择准确率与响应速度 |
| 身份与凭据生命周期 | 各团队自研 OAuth 流与 Token 刷新,密钥散落各处 | 双轨身份解析(Okta/Entra ID 用户代理 vs 共享 Profile) | 工程师零鉴权样板代码,彻底隔离个人与后台服务权限 |
| 运行时策略与人工把关 | 缺乏统一网关拦截,依赖 Prompt 软约束防误删 | Org/Workspace 级 Deny 规则 + MCP 端 Approval 弹窗 | 把数据仓库写入等高危动作锁进确定性人类确认环 |
| 可观测与合规审计 | 日志分散在各 SaaS 平台,难以串联 Agent 推理上下文 | 内嵌 Agent Trace + Enterprise Audit Log(不落盘敏感数据) | 单平台秒级复盘“凌晨三点用谁的凭据调了什么接口” |
三、 确定性管控与可观测闭环:Deny 策略、人工审批与零敏感落盘审计
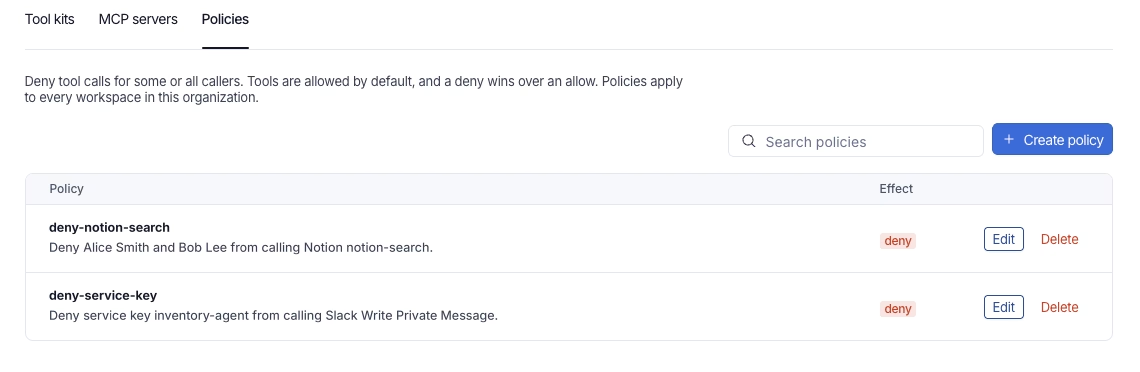
在控制(Control)层,Prompt 指令永远不能替代确定性的访问控制。Tool Gateway 为组织级(Org)和工作区级(Workspace)管理员提供了双层硬防线:一方面是细粒度的 Deny Policies(禁用策略),支持按特定用户、Service Key 乃至二者组合进行精准封堵,也可采用“全局默认禁用 + 白名单豁免列表”的高安全基线;另一方面是 Approval Policies(人工审批策略),针对向生产数据仓库写入、修改核心业务状态等敏感工具,管理员可配置 Human-in-the-Loop 拦截点——当 Agent 尝试触发该工具时,网关会强制挂起并直接向用户的 MCP 客户端推送确认请求,未经人类点击放行绝不穿透执行。
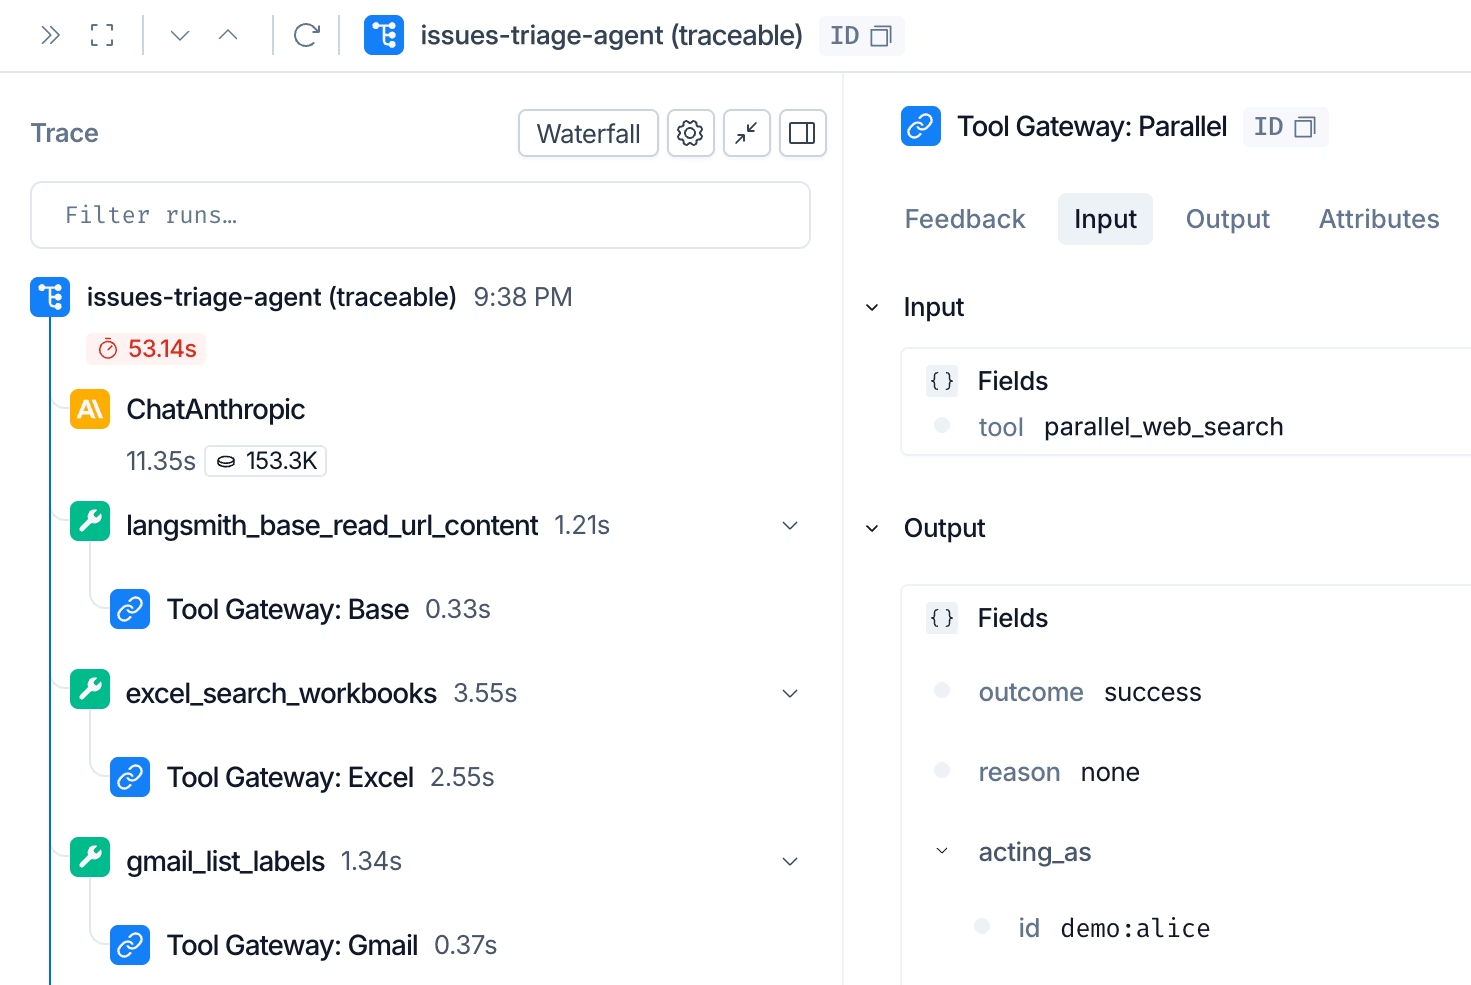
在可见性(Visibility)层,每一次通过 Tool Gateway 的工具调用都会原生地呈现在 LangSmith 的 Agent Trace 调试树中,清晰标注模型在哪一步选择了哪个工具、所属 MCP Server、实际冒用或代理的身份凭据、执行耗时与成功/失败状态。尤为精妙的是数据脱敏边界设计:开启工具调用追踪后,网关仅采集元数据,明确不存储工具传入与返回的敏感业务 Payload;而在 Enterprise 企服版中,全组织统一审计日志(Audit Log)可直接回答诸如“昨晚凌晨 3 点这个智能体究竟调用了哪些外部工具、挂靠的是谁的凭据”等合规审计追问。
四、 内置托管连接器与五步落地实操:免搭 Server 打通 Claude Code 与 Cursor
为了进一步削减团队维护“胶水基础设施”的时间成本,LangSmith Tool Gateway 直接内置了官方托管的 Built-in Tool Servers,现已覆盖企业日常最高频的五大 SaaS 生态:Google、Microsoft、Salesforce、GitHub 以及 Linear。使用内置连接器时,研发人员无需自己部署和维护 MCP Server,也无需去各家开发者后台逐一申请注册 OAuth App,只需在控制台一键启用、绑定账号或 API Key 即可纳入任意 Tool Kit。
整套体系对协议兼容性保持高度开放,官方给出的五步落地路径非常轻快:首先在 LangSmith 打开 Tools 面板;第二步注册任意自定义远程 MCP Server URL 或启用内置服务;第三步为工具完成单次登录授权或保存密钥;第四步挑选所需工具生成单一 URL 的 Tool Kit;第五步直接将该 Kit URL 填入你的客户端配置即可生效——全面支持 LangChain、Deep Agents、Managed Deep Agents、Claude Code 以及 Cursor 等主流 MCP 客户端生态。
📝 站长洞察 (Editor’s Insight)
LangSmith Tool Gateway的公测,标志着企业Agent基建正式从“模型网关”迈入“工具治理”阶段。过去团队用LLM Gateway管住了Token账单与回退,却普遍把成百上千个MCP工具与OAuth密钥直接塞进Agent进程,一旦上线就陷入延迟爆炸与越权盲区。LangChain这步棋的高明之处在于“三事一刀收口”:Search Mode解决千工具上下文过载、Okta/Entra ID动态挂载登录链接划清人与Agent身份、不落盘敏感Payload的Trace元数据兼顾审计合规,值得平台团队直接对标。
LangSmith Tool Gateway解决了什么问题?
它把分散在多个MCP Server里的工具统一收口到单一托管网关,支持按业务域组装Tool Kits、按需检索加载,并通过身份映射、策略拦截和审计闭环,解决工具过多、权限失控和排查困难的问题。
Tool Gateway的双轨身份鉴权怎么区分?
它区分 Acting as the user 和 Acting as the agent 两种模式:前者对接Okta、Entra ID等IdP,让智能体代表用户调用;后者使用LangSmith托管的Agent Auth或共享Profile,供后台自动化任务复用。
为什么还需要Deny和审批策略?
因为Prompt约束不能替代确定性控制。Deny Policies可按用户、Service Key或组合精准封堵高危调用;Approval Policies则要求对写入生产数据仓库等敏感操作进行人工确认,降低误操作与越权风险。


