

💡 站外导读:系统级AI智能体正把屏幕变成透明鱼缸:无论是iOS 27上的Siri Onscreen Awareness,还是Android里的Gemini Intelligence,都在高频扫描屏幕来理解用户上下文,也让端到端加密聊天陷入“传输加密、屏幕裸奔”的窘境。11月20日,Signal总裁Meredith Whittaker正式出手,在移动端默认封禁应用内截屏,并罕见直指macOS权限接口缺失与OS巨头文档黑盒。
一、 传输加密抵不过“屏幕裸奔”:Signal 移动端亮剑 iOS 27 与 Android 截屏防线
长期以来,Signal 的安全承诺建立在开源代码库与经过形式化验证的端到端加密协议之上——只有会话两端设备能解开密文。但当 Apple、Google 与 Microsoft 将具备屏幕感知能力的智能体(Agentic AI)深度嵌入消费者操作系统底层后,这条防线在最末端的呈现层被悄然绕过:只要信息被渲染到屏幕上,OS 级 AI 助手就能像“肩窥者”一样通过截屏扫描捕获文本与上下文,并将其送入本地索引库或云端推理服务器。
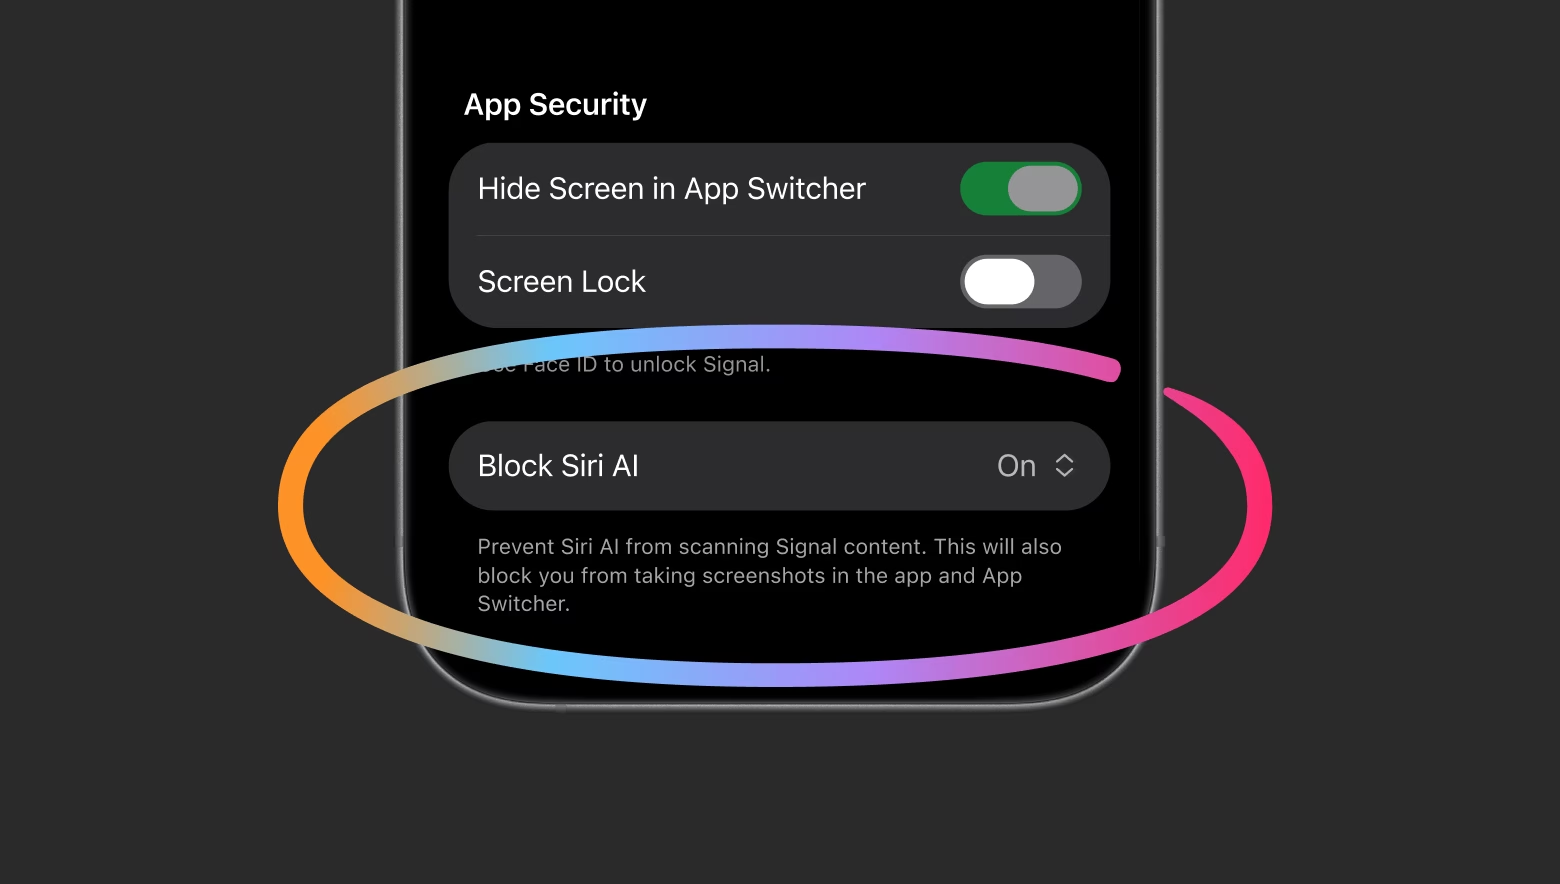
继去年在 Windows 11 端默认屏蔽截图以阻止争议性的 Microsoft Recall(每隔数秒自动截屏并做 OCR 建库,甚至能将“阅后即焚”消息永久归档)之后,Signal 总裁 Meredith Whittaker 于 11 月 20 日在官方博客正式宣布将同一道“物理闸门”推进到手机端:Signal 在 iOS 27 应用内默认启用 “Block Siri AI” 屏蔽机制,并在 Android 端针对 AI 助手读屏行为上线自动化防御。
尽管用户仍可在 Signal 的应用设置中手动重新开启截屏权限,但 Whittaker 在公告中给出了极其严厉的风险提示:一旦关闭该保护,不仅用户本人的聊天记录会被暴露给系统级智能体,对话另一端所有联系人的私密内容也将随之打破 Signal 的隐私保证。
二、 跨端攻防实测:Android 厂商碎片化妥协,macOS 27 竟然完全无 API 可拦?
从 Signal 官方披露的技术细节可以看出,在 OS 主导权悬殊的生态里,“拦住截屏”远非一行代码那么简单。过去数月间,Signal 工程团队不得不在 Android 与 iOS 上开展大量“法医级逆向排查(forensic investigations)”,只为搞清各家 OS 级 AI 智能体究竟是如何读取应用内数据的。
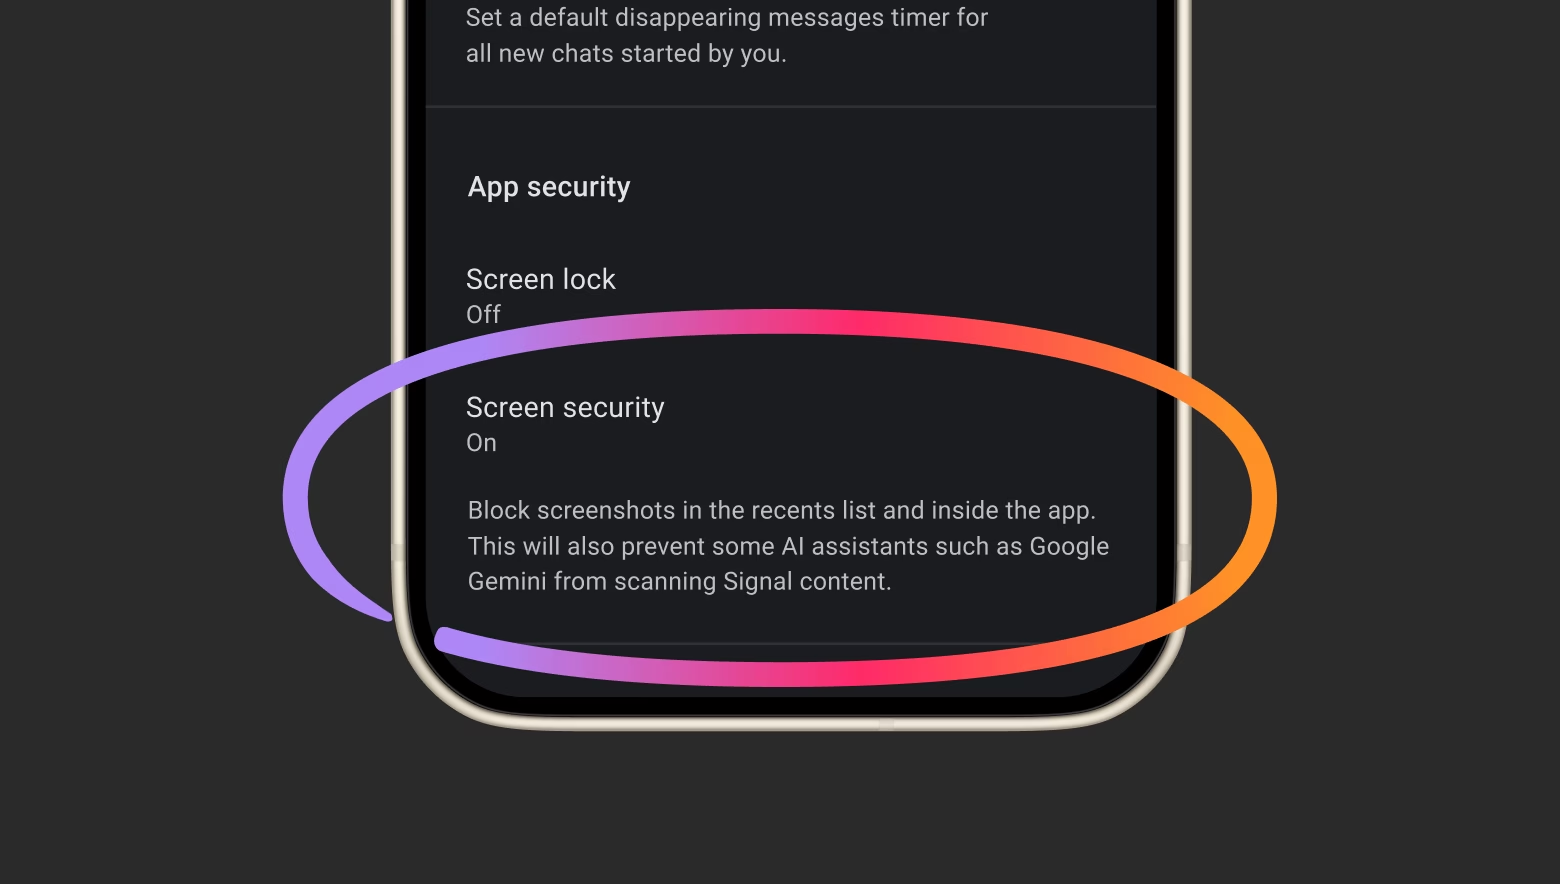
在 Android 生态中,除了 Google 亲儿子 Pixel 之外,各家 OEM 厂商高度定制的 ROM 行为各异:在许多设备上,一旦应用彻底锁死截屏,系统层甚至无法可靠反馈“有人触发了截屏尝试”。为了避免用户突然发现截屏失灵却毫无头绪,Signal 放弃了粗暴的“一刀切黑屏”,转而采取“检测到 AI 助手尝试读取屏幕时,自动开启应用内的 Screen security(屏幕安全)开关”这一折中探测策略。
更令人警醒的是 macOS 27 的保护真空。Signal 坦承目前完全无法在 macOS 上可靠封杀 Siri AI 的截屏读取:苹果虽然在桌面端提供了防止连续录屏(continuous screen capture)的接口,但这些机制无法拦截单次截屏(而这恰恰是大多数桌面端 AI 智能体获取应用数据的主流路径),部分相关旧 API 已被苹果弃用,现存的屏幕保护方案则仅服务于流媒体视频与 DRM 版权保护内容。为此,Signal 现阶段只能呼吁 macOS 27 用户手动进入 System Settings > Siri > Excluded Apps 将 Signal 加入排除列表。
| 操作系统平台 | 潜在 AI 读屏威胁载体 | Signal 当前落地防护策略 | 遗留盲区与受限瓶颈 |
|---|---|---|---|
| iOS 27 | Apple Siri AI (Onscreen Awareness) | 默认启用设置项 “Block Siri AI” 拦截应用截屏 | 用户手动关闭将连带暴露联系人消息;无法堵住文件系统层抓取 |
| Android | Google Gemini Intelligence 及厂商 AI 助手 | 检测到 AI 助手访问屏幕时自动开启 “Screen security” | 非 Pixel 第三方定制系统检测覆盖不全,截屏已被禁用时难归因 |
| Windows 11 | Microsoft Recall (高频截屏 + OCR 建库) | 2025 年起默认启用应用级截屏拦截 | 依赖系统窗口安全属性,不防更底层的权限提权或磁盘读取 |
| macOS 27 | 桌面端 Siri AI 与第三方桌面 Agent | 暂无技术拦截手段,建议用户手动添加至 Siri 排除列表 | 苹果缺乏文档化的单次截屏屏蔽 API,现有接口仅限 DRM 流媒体 |
三、 截屏之外的“万能钥匙”暗门:Meta Muse 滥用无障碍权限与文件系统绕行风险
Whittaker 在文中特意强调,即便是移动端已经落地的截屏限制,也仅仅是一个“并不完整的补救措施(incomplete remedy)”。如果把应用层与操作系统的关系比作“鱼与海洋”,当海洋本身的规则向 AI 数据采集倾斜时,单靠禁止截屏根本挡不住更加隐蔽的侧信道读取。
首先,设备文件系统(Device Filesystem)仍是裸露的旁路入口——部分智能体完全不必依赖屏幕截图,只要拥有宽泛的本地文件或共享目录访问权限,就有机会直接检索设备上已落盘的应用相关数据。其次,第三方 AI 智能体正在把系统的深层辅助接口变成“万能钥匙(skeleton key)”。
Signal 在文章中直接点名 Meta 旗下 AI 智能体 Muse:这类第三方智能体往往在初次引导配置阶段,就诱导用户授予极深层的系统无障碍辅助功能(Accessibility settings)权限。这些权限原本是为了帮助视障等特殊群体操作界面而设计,如今却被 Agent 用来直接穿透应用边界读取界面树与私密消息——即便普通用户对“无障碍权限等于全盘交出数据”毫无感知。
四、 “煤矿里的金丝雀”:向苹果、谷歌、微软发出两项底层制度最后通牒
面对系统底层 AI 化带来的“生存级威胁”,Signal 明确表示自己只是隐私生态中“煤矿里的金丝雀(the canary in the coal mine)”,并联合业界盟友向 Apple、Google 和 Microsoft 提出两项常识性的生态补救要求:
第一,提供标准化且零体验代价的开发者 Opt-out 工具。OS 厂商必须给出明确、文档完备的技术开关,允许第三方 App 在不破坏核心功能体验的前提下,一键声明禁止任何系统或第三方 AI 智能体通过读屏、文件系统、系统通知、API 等 OS 框架读取与处理本应用数据。
第二,公开 AI 智能体数据访问的真实技术文档,且驳斥“机密计算即万能药”。Signal 指出,苹果、谷歌和微软必须透明披露端侧及云端智能体如何抓取与流转数据;同时特别警告,巨头们热衷宣传的机密计算(Confidential Computing)并非完整解——即便运算发生在加密飞地里,到底提供多少隐私保障、何时开放权限的生杀大权依然牢牢攥在 OS 提供商手里,独立开发者无法向用户独立背书。不过 Whittaker 也透露了审慎乐观的信号:Google 与 Apple 等部分主要系统厂商已开始就隐私敏感型应用的接口规范与 Signal 展开沟通。
📝 站长洞察 (Editor’s Insight)
Signal 与系统级 AI 的摩擦,标志着移动互联网自沙箱确立以来最深刻的一次权限重组。过去二十年,App 只需防范恶意第三方越权;而在 Agentic OS 时代,操作系统自身正成为最大的超级采集器,打着“帮用户干活”的旗号,通过屏幕视觉、辅助功能树与本地文件通道穿透传统沙箱。尤其值得软件架构师警惕的是 macOS 的窘境与“机密计算陷阱”:苹果把防截屏锁死在 DRM 流媒体内,却放任 Siri 与外部 Agent 获取全局视野。未来所有高敏感合规应用都必须在架构层倒逼苹果、谷歌交出标准的“AI-Exclude”系统级声明位。
Signal为什么要默认禁用截屏?
因为系统级AI助手会通过屏幕感知读取聊天内容,绕过端到端加密的传输保护。Signal默认禁用截屏,是为了降低iOS 27的Siri Onscreen Awareness、Android Gemini等读屏带来的泄露风险。
iPhone上的Signal怎么防Siri读屏?
Signal在iOS 27上默认启用“Block Siri AI”屏蔽机制,阻止应用内截屏被系统级AI读取。用户仍可在设置中手动关闭,但关闭后不仅自己消息可能暴露,联系人内容也会受影响。
macOS上的Signal为什么拦不住截屏?
文章指出苹果桌面端缺少可文档化的单次截屏屏蔽API,现有接口主要面向连续录屏或DRM内容,因此Signal无法可靠封杀Siri AI读取,只能建议用户手动将Signal加入Siri排除列表。
iOS与Android该如何做最小可用防护?
优先在敏感页面启用系统级屏幕安全与应用内防截屏,配合一次性验证码、短时会话和自动锁定。对高风险内容再叠加水印、剪贴板清理与通知隐藏,尽量把泄露面缩到最小。
macOS没有API时还有哪些替代方案?
可用应用内遮罩、敏感区块局部隐藏、焦点切换自动模糊、录屏检测提示等软防护兜底,但都不能替代系统级拦截。真正敏感的桌面场景,建议改用独立安全窗口或限制在移动端完成。


