

💡 站外导读:当AI编程智能体获准在开发者本机跑Shell命令,如何既不把它关进配置繁琐的Docker孤岛、又能死死锁住.git和私钥防线?OpenAI工程团队首次公开Codex沙箱底层架构:通过统一API调用三大操作系统的内核级隔离机制,配合“先审域名再解析DNS”的网络代理与进程FD跨命名空间传递技术,让Codex在宿主原生环境中安全干活,甚至能把第三方MCP服务一并装进沙箱。
一、为何弃用 Docker 拥抱 OS 原生沙箱?Codex 的边界权衡与进程继承模型
让编程智能体在本地执行 exec_command 是 Codex 最核心也最高危的能力。业界常见的解法是把代理丢进虚拟机或 Docker 容器,但 OpenAI 技术团队在最新工程深潜长文中指出,开发者的本机往往是高度定制化的工具链生态——例如在 Mac 上开发 iOS 应用时,构建链全靠原生 macOS 可执行文件与 iPhone Simulator,Docker 既无法直接跑通苹果原生编译,把任务甩回宿主机又会立刻逃出容器沙箱保护。
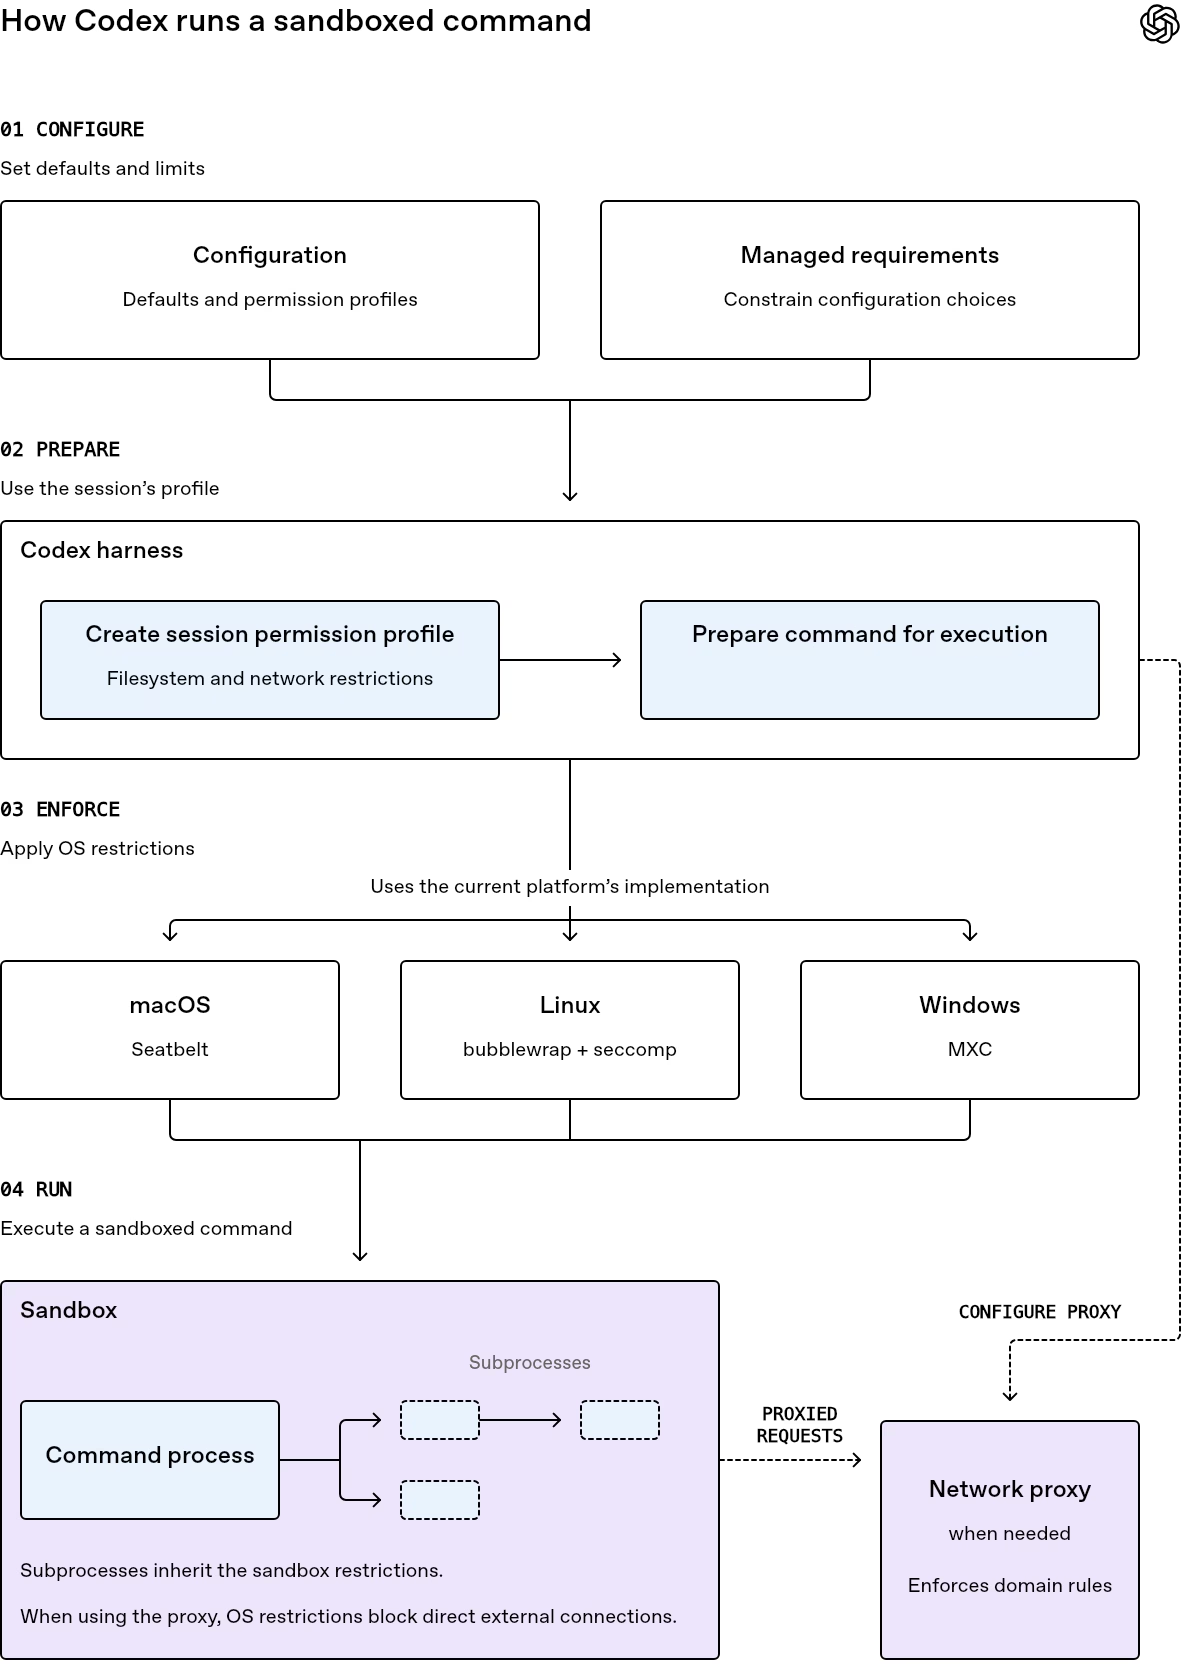
因此,Codex 选择了一条更硬核的路线:不搬迁计算环境,而是通过统一的抽象接口 spawn_command_under_sandbox(program_and_args, cwd, env, permission_profile, network_proxy) -> Child,直接调度 macOS、Linux 与 Windows 三大操作系统的原生内核沙箱原语。命令启动后,整棵子进程树(哪怕是脱壳长驻的后台衍生进程)都会强制继承父进程的沙箱约束。
在默认权限边界的拿捏上,内置的 :workspace 轮廓奉行“保守且能干活”的务实妥协:允许修改项目工作区源码,但将 .git(防篡改 Git Hooks)、.codex(防改写 config.toml)、.agents 与 .aws 强制锁为只读;允许按系统现有用户权限广域读取文件,以确保外部 SDK、编译器和依赖库不报错;默认彻底切断网络以杜绝读取敏感配置后的外传风险。不过 OpenAI 也坦诚,纯文件系统限制无法防住全部迂回攻击——比如代理若往被 .gitignore 忽略的 node_modules/prettier 注入恶意代码,用户编辑器保存文件时仍会在沙箱外触发执行,因此沙箱必须与模型对齐、分级审批(use_default / with_additional_permissions / require_escalated)构成纵深防御。
二、策略层叠、企业红线锁死与原生封装“裸奔”的 stdio MCP 服务
为了兼顾个人灵活性与企业合规管控,Codex 引入了可继承、可递归合并的 config.toml 权限轮廓体系与 requirements.toml 托管策略层。开发者可以用 extends = ":workspace" 衍生出自定义轮廓(如 dev),对 ~/build-cache 放行写权限,同时利用 :workspace_roots 为多根目录项目统一锁死 .vscode、.devcontainer 只读,并用 **/*.env = "deny" 彻底屏蔽密钥文件;而企业管理员则可通过云端策略或系统级 /etc/codex/requirements.toml 下发 allowed_permission_profiles(如显式禁用 :danger-full-access),从高优先级锁死安全底线。
更具实用价值的工程副产品是独立的 codex sandbox 子命令。许多开发者在本地挂载第三方 stdio MCP Server(例如用 npx -y @modelcontextprotocol/server-memory 启动记忆服务)时,这些节点进程通常直接以当前用户完整权限“裸奔”。Codex Harness 默认不强行沙箱化外部 MCP(避免误杀合法依赖),但开放了显式包装能力:只需先预创建数据目录并通过 npx -y --package=... -c true 缓存离线包,再将启动命令改为 codex sandbox --permission-profile memory-mcp -- npx --offline ...,即可把该 MCP Server 死死限制在仅读写 ~/.npm 与 ~/mcp-data 且彻底断网的隔离笼中。
三、先审规则再解析 DNS:跨平台网络代理与 Linux 跨命名空间 FD 桥接黑科技
当业务需要拉取依赖或查阅文档而不能全盘断网时,Codex Harness 会拉起基于 Rust crate codex-network-proxy 构建的独立代理(同时监听 HTTP 与 SOCKS5),不仅注入标准的 HTTP_PROXY、HTTPS_PROXY、ALL_PROXY,还顺带覆盖 PIP_PROXY 等应用专属环境变量。若遇到无视环境变量直接发起外连的顽固进程,底层 OS 沙箱会直接掐断外部连接。代理依据通配符规则(deny 优先于 allow)放行或拒绝请求,未命中规则的域名则会挂起请求并回传 Harness 触发人工或 Auto-review 审批;尤为关键的是,代理严格先完成规则/审批判定,再执行 DNS 解析,从而阻断恶意程序把敏感信息编码进子域名通过 DNS 查询外泄的通道。
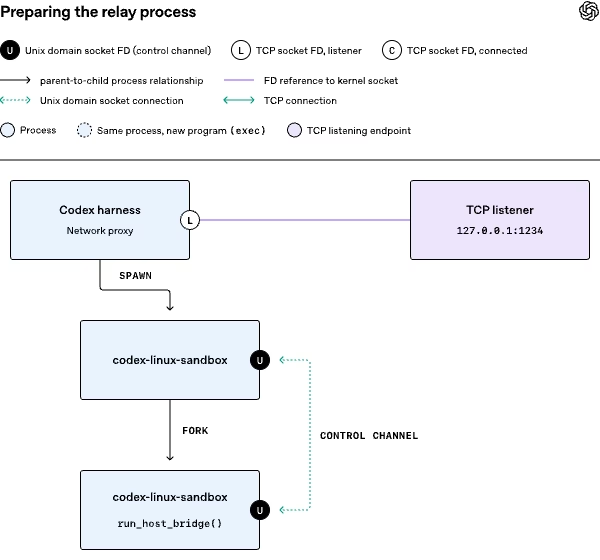
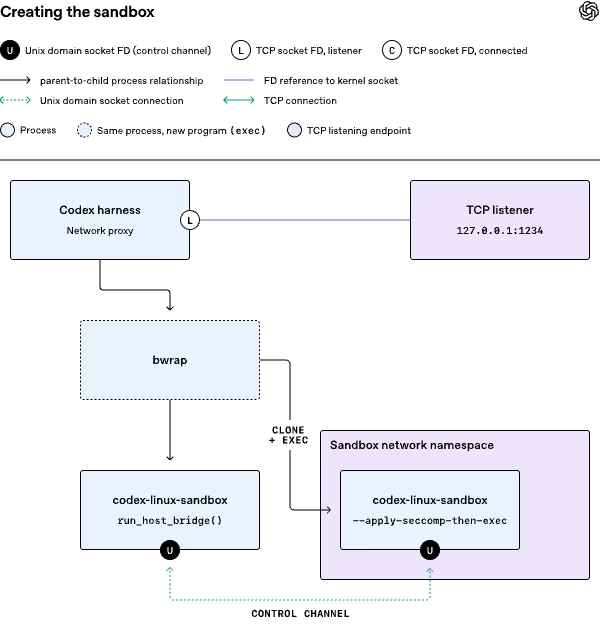
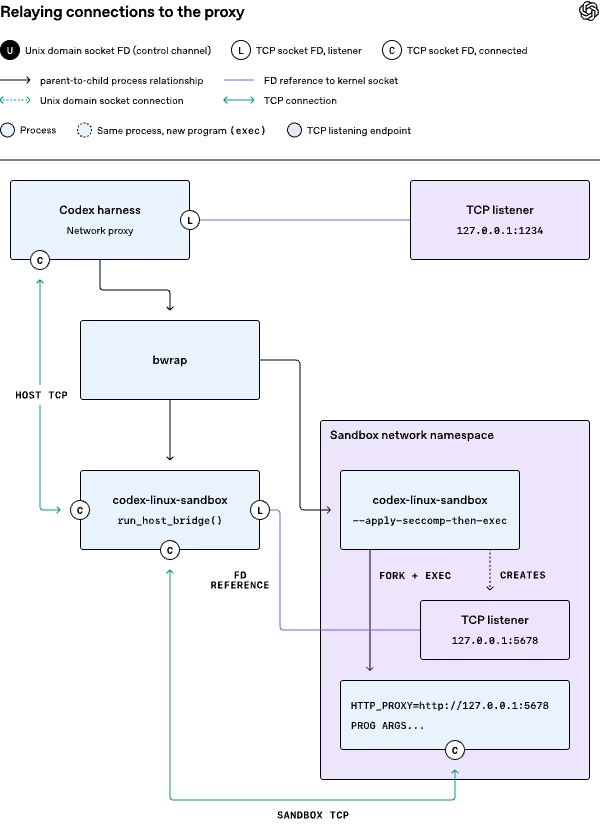
三大平台中,Linux 的网络打通工程尤为精巧。由于 bubblewrap (bwrap) 会通过 --unshare-net 创建完全独立的网络命名空间和孤立回环网卡,沙箱内进程根本摸不到宿主机上的共享代理端口。为此,codex-linux-sandbox 在启动 bwrap 之前先建立一对 Unix Domain Socket 控制通道并 fork 出 run_host_bridge() 留守宿主机外侧;父进程随即 exec 替换为 bwrap 并携带控制通道句柄进入隔离命名空间,在沙箱内部启动第二阶段 codex-linux-sandbox --apply-seccomp-then-exec 创建沙箱内回环 TCP 监听器,再经 Unix Socket 把监听器文件描述符(FD)反手递交给宿主机侧的桥接进程。完成句柄交接后双方关闭控制通道,沙箱内随后开启 no_new_privs 与 seccompiler 动态编译的 seccomp-bpf 过滤器(封杀独立 Unix socket 创建与非代理外连系统调用),沙箱内进程发往本地回环监听器的流量便由宿主机侧桥接进程无缝转发至 codex-network-proxy。
四、macOS Seatbelt、Linux bwrap 与 Windows 迁移微软 MXC 容器全景对比
尽管对外只暴露单一的沙箱调用契约,三端操作系统的底层强制执行器却截然不同。在 macOS 上,Codex 深度依赖苹果内核机制 Seatbelt(/usr/bin/sandbox-exec -p PROFILE -Dkey=value)与基于 Scheme 的 SBPL 策略语言——尽管苹果在手册里将其标为 DEPRECATED,但连 Chrome/Chromium 仍将其作为主干依赖,Codex 通过 (deny default) 起手并用参数化 -DWRITABLE_ROOT_0 防止删除挂载根目录。而在 Linux 上,Codex 优先调用系统 PATH 中兼容的 bwrap(应对部分默认禁掉非特权用户命名空间的发行版),无果再回退内置 vendored 版本,以 --bind、--ro-bind 与 --perms 000 --tmpfs / --ro-bind-data 构筑视图,并辅以 --unshare-ipc --unshare-pid 与 seccomp-bpf 锁死系统调用面。
变化最大的是 Windows 端:OpenAI 早期自研的 Windows 沙箱依赖提权/管理员权限、ACL 检查设置缓慢,且会在宿主机留下防火墙规则、沙箱用户账户与控制面文件等持久化残余状态。此次 OpenAI 宣布全面转向微软新近发布的 MXC (Microsoft eXecution Container) JSON SDK:无需提权即可原生隔离进程,保留 PowerShell 启动所需的只读注册表与基础 Win32k 桌面访问,同时彻底关闭剪贴板、输入注入与系统设置修改;遵循 deny > read-only > read-write 冲突裁决规则与盘符根递归只读策略,并在启动前将 deny glob 展开为精确路径,以无状态、零残余的方式补齐三端工程闭环。
| 操作系统平台 | 核心底层隔离原语 | 文件系统与权限映射细节 | 受控网络代理接入方式 |
|---|---|---|---|
| macOS | Seatbelt (/usr/bin/sandbox-exec + SBPL Scheme 策略) | 基础策略 (deny default) 起手,-Dkey=value 参数化路径并禁止 unlink 根目录 | SBPL 显式放行 localhost:3128 / 8081 等代理回环端口,其余外连全封杀 |
| Linux | bubblewrap (bwrap) 命名空间 + seccompiler 动态 seccomp-bpf | –bind / –ro-bind / –perms 000 –tmpfs / –ro-bind-data FD 掩蔽敏感文件,设 no_new_privs | –unshare-net 隔离网络,沙箱内建回环监听并通过 Unix Socket FD 递交宿主机桥接转发 |
| Windows | 微软 MXC (Microsoft eXecution Container) JSON SDK | 盘符根递归只读、子路径更精细覆写,冲突遵循 deny > read-only > read-write,免提权无宿主机残余 | network.egress 默认 deny 仅放行 127.0.0.0/8 与 ::1/128,配合 hostLoopback=allow 直连代理 |
📝 站长洞察 (Editor’s Insight)
OpenAI选择放弃Docker而重仓OS原生沙箱,是AI编码工具从云端玩具走向本地生产力的关键分水岭。真实研发强依赖Mac原生模拟器、本地构建缓存与宿主机工具链,容器化隔离往往“为了安全而废掉可用性”;Codex通过Seatbelt、Bubblewrap+seccomp及微软MXC统一抽象,配合Unix Socket FD传递与先审计后DNS的网络代理,实现了“零迁移成本的最小权限”。更值得开发者立刻抄作业的,是用codex sandbox直接托管高权限stdio MCP服务,彻底补齐本地Agent工具链的木桶短板。
Codex为什么放弃Docker沙箱?
因为开发者本机常依赖原生工具链,尤其是 macOS/iOS 构建场景,Docker 很难兼容真实环境。Codex改用OS原生沙箱原语,在不搬迁计算环境的前提下实现隔离与执行。
Codex本地沙箱默认会限制哪些目录?
默认 :workspace 允许改写项目源码,但会把 .git、.codex、.agents、.aws 设为只读,同时默认关闭网络。这样既能干活,又尽量降低密钥、钩子和配置被篡改的风险。
第三方MCP服务能放进Codex沙箱吗?
可以。文中给出的做法是用 codex sandbox 显式包装启动命令,并配合专用 permission-profile,把 MCP Server 限制在指定目录读写且断网运行,避免它以当前用户完整权限裸奔。
三端沙箱如何统一权限模型?
核心是把“能力”而非“容器”作为抽象层:macOS 用 Seatbelt,Linux 用 bwrap+seccomp,Windows 用 MXC,再在上层做同一套文件、网络、进程白名单与审计策略,避免平台差异外溢到业务逻辑。
第三方MCP如何安全接入?
把 MCP 当不可信插件处理,默认最小权限、独立进程、只读挂载和显式授权;对外只暴露受控工具接口,配合命令审计、超时、资源限额与回滚机制,防止越权访问宿主环境。


